---
title: "IT compliance: le verifiche più urgenti per essere in regola"
description: "IT compliance: cosa prevedono le nuove norme UE e come affrontare il percorso di adeguamento con un approccio strutturato"
image: https://blog.quanture.com/hubfs/80_Imm%20Header%20con%20fondino-1.jpg
---
[](https://quanture.com)
- [WE ARE](https://www.quanture.com/we-are/)
- [WE CARE](https://www.quanture.com/we-care/)
- [JOIN US](https://www.quanture.com/join-us/)
- [SUCCESS STORIES](https://www.quanture.com/case-studies/)
- [DOT](https://blog.quanture.com/)
- [MY.QUANTURE](https://www.quanture.com/myquanture/)
- IT Design & Engineering
### [IT Design & Engineering](https://www.quanture.com/it-infrastructure/)
Massimizza l’efficienza e la sicurezza del tuo ecosistema IT.
[Scopri di più](https://www.quanture.com/it-infrastructure/)
[Scopri i nostri IT services](https://www.quanture.com/it-services/)
[Hybrid Infrastructure](https://www.quanture.com/it-infrastructure/hybrid-infrastructure/) - [Infrastructure as a Service](https://www.quanture.com/managed-service/infrastructure-as-a-service/)
- [On Premise | Server & Storage, Iperconvergenza, Virtualizzazione](https://www.quanture.com/it-solutions/on-premises-virtualizzazione-iperconvergenza-server-storage/)
- [Azure Public Cloud](https://www.quanture.com/it-solutions/public-cloud-ms-azure/)
- [ArQive | Storage your data](https://www.quanture.com/managed-service/object-storage-s3/)
- [Infrastructure Assesment](https://www.quanture.com/it-consultancy-services/infrastructure-assesment/)
- [Cloud Readiness Assessment](https://www.quanture.com/it-consultancy-services/cloud-readiness-assessment/)
[Networking](https://www.quanture.com/it-infrastructure/networking/) - [Data Center Networking](https://www.quanture.com/it-solutions/data-center-networking/)
- [Wired e Wireless](https://www.quanture.com/it-solutions/reti-lan-wlan/)
- [WAN e SD-WAN](https://www.quanture.com/it-solutions/sd-wan/)
- [Network Security](https://www.quanture.com/it-solutions/network-security/)
- [Network Assessment](https://www.quanture.com/it-consultancy-services/network-assessment/)
- [Wi-fi Site Survey](https://www.quanture.com/it-consultancy-services/wifi-site-survey/)
[Business Continuity](https://www.quanture.com/it-infrastructure/business-continuity/) - [Data Resiliency](https://www.quanture.com/it-solutions/data-resiliency/)
- [Business Continuity](https://www.quanture.com/it-solutions/business-continuity/)
- [Zero Time – RPO & RTO Assessment](https://www.quanture.com/it-consultancy-services/disaster-recovery-assessment/)
[Monitoraggio delle risorse](https://www.quanture.com/managed-service/it-monitoring/) [Business & Technical Consultancy](https://www.quanture.com/it-consultancy-services/) [Support Services](https://www.quanture.com/support-services/) [Presidio as a Service](https://www.quanture.com/managed-service/presidio-informatico/)
[Scopri di più](https://www.quanture.com/it-infrastructure/)
[Scopri i nostri IT services](https://www.quanture.com/it-services/)
- Smart Productivity
### [Smart Productivity](https://www.quanture.com/smart-productivity/)
Sfrutta appieno le tue risorse, ottimizza i flussi di lavoro e incrementa la produttività.
[Scopri di più](https://www.quanture.com/smart-productivity/)
[Scopri i nostri IT services](https://www.quanture.com/it-services/)
[Collaboration and Communication](https://www.quanture.com/smart-productivity/collaboration-and-communication/) - [Productivity Suite](https://www.quanture.com/it-solutions/productivity-suite/)
- [Enterprise Collaboration](https://www.quanture.com/it-solutions/enterprise-collaboration/)
- [Enterprise Voice](https://www.quanture.com/it-solutions/enterprise-voice/)
- [Data Governance& AI:Copilot Suite](https://www.quanture.com/it-solutions/copilot-ai/)
[Workplace](https://www.quanture.com/smart-productivity/postazioni-lavoro/) - [Mobile Device Management](https://www.quanture.com/it-solutions/mobile-device-management/)
- [Virtual Workplace](https://www.quanture.com/it-solutions/virtual-workplace/)
- [Workplace as a Service](https://www.quanture.com/managed-service/workplace-as-a-service/)
- [E-mail Security](https://www.quanture.com/it-solutions/email-security/)
- [End-Point Security](https://www.quanture.com/it-solutions/endpoint-security/)
[Printing Solutions](https://www.quanture.com/smart-productivity/printing-solutions/) - [Printing Managed Services](https://www.quanture.com/managed-service/managed-print-services/)
[Monitoraggio delle risorse](https://www.quanture.com/managed-service/it-monitoring/) [Business & Technical Consultancy](https://www.quanture.com/it-consultancy-services/) [Support Services](https://www.quanture.com/support-services/) [Presidio as a Service](https://www.quanture.com/managed-service/presidio-informatico/)
[Scopri di più](https://www.quanture.com/smart-productivity/)
[Scopri i nostri IT services](https://www.quanture.com/it-services/)
- Cyber Security
### [Cyber Security](https://www.quanture.com/cyber-security/)
Proteggi i tuoi asset digitali e garantisci la sicurezza dei dati e la continuità operativa della tua azienda.
[Scopri di più](https://www.quanture.com/cyber-security/)
[Scopri i nostri IT services](https://www.quanture.com/it-services/)
[Security Platform](https://quanture.com/cyber-security/security-platform/) - [Network Security](https://www.quanture.com/it-solutions/network-security/)
- [End-Point Security](https://www.quanture.com/it-solutions/endpoint-security/)
- [E-mail Security](https://www.quanture.com/it-solutions/email-security/)
- [Data Resiliency](https://www.quanture.com/it-solutions/data-resiliency/)
- [Digital Identity & Access Security](https://www.quanture.com/it-solutions/iam-security/)
- [Cyber Security Awareness](https://www.quanture.com/it-consultancy-services/cyber-security-awareness/)
- [Active Directory Security Assessment](https://www.quanture.com/it-consultancy-services/active-directory-security-assessment/)
- [M365 Security Hardening](https://www.quanture.com/it-consultancy-services/m365-security-hardening/)
- [Zero Time – RPO & RTO Assessment](https://www.quanture.com/it-consultancy-services/disaster-recovery-assessment/)
[Ethical Hacking](https://www.quanture.com/cyber-security/ethical-hacking/) - [Vulnerability Assessment](https://www.quanture.com/it-consultancy-services/vulnerability-assessment/)
- [Penetration Test](https://www.quanture.com/it-consultancy-services/penetration-test/)
- [Web Application Penetration Test](https://www.quanture.com/it-consultancy-services/wapt/)
- [Mobile Application Penetration Test](https://www.quanture.com/it-consultancy-services/mobile-application-penetration-test/)
- [Wireless Penetration Test](https://www.quanture.com/it-consultancy-services/wireless-penetration-test/)
- [Phising Attack Test](https://www.quanture.com/it-consultancy-services/phishing-attack-test/)
[Cyber Security Managed Services](https://quanture.com/cyber-security/managed-services/) - [Vulnerability Monitoring](https://www.quanture.com/managed-service/vulnerability-monitoring/)
- [Vulnerability Management](https://www.quanture.com/managed-service/vulnerability-management/)
- [Intacto – Backup e Disaster Recovery as a Service](https://www.quanture.com/managed-service/disaster-recovery-as-a-service/)
- [EPQ – Endpoint Protection Quanture](https://www.quanture.com/managed-service/endpoint-protection/)
- [E-mail Security Complete](https://www.quanture.com/managed-service/vulnerability-monitoring/)
[Monitoraggio delle risorse](https://www.quanture.com/managed-service/it-monitoring/) [Business & Technical Consultancy](https://www.quanture.com/it-consultancy-services/) [Support Services](https://www.quanture.com/support-services/) [Presidio as a Service](https://www.quanture.com/managed-service/presidio-informatico/)
[Scopri di più](https://www.quanture.com/cyber-security/)
[Scopri i nostri IT services](https://www.quanture.com/it-services/)
- [Microsoft Advisory Services](https://www.quanture.com/microsoft-advisory-services/)
### [Microsoft Advisory Services](https://www.quanture.com/microsoft-advisory-services/)
Tutto il potenziale del Cloud e della suite M365 al servizio del tuo business.
[Scopri di più](https://www.quanture.com/microsoft-advisory-services/)
[Scopri i nostri IT services](https://www.quanture.com/it-services/)
[Active Directory & Domain Services](https://www.quanture.com/microsoft-advisory-services/active-directory-domain-services/) - [Microsoft Active Directory](https://www.quanture.com/it-solutions/microsoft-active-directory/)
- [Microsoft ENTRA](https://www.quanture.com/it-solutions/microsoft-entra/)
- [Active Directory Security Assessment](https://www.quanture.com/it-consultancy-services/active-directory-security-assessment/)
- [Integrazione e separazione di foreste e domini](https://www.quanture.com/it-solutions/active-directory-integration/)
[Remotizzazione delle postazioni o delle applicazioni](https://quanture.com/microsoft-advisory-services/remotizzazione-desktop/) - Azure Virtual Desktop
[Microsoft Cloud: Infrastructure & Productivity](https://www.quanture.com/microsoft-advisory-services/microsoft-cloud-infrastructure-productivity/) - [Azure Public Cloud](https://www.quanture.com/it-solutions/public-cloud-ms-azure/)
- [Collaboration and Communication](https://www.quanture.com/smart-productivity/collaboration-and-communication/)
- [Data Governance & AI: Copilot Suite](https://www.quanture.com/it-solutions/copilot-ai/)
[SQL Server](https://www.quanture.com/microsoft-advisory-services/server-sql/)
[Microsoft Dev Platform](https://www.quanture.com/development/)
[Business & Technical Consultancy](https://www.quanture.com/it-consultancy-services/) [Support Services](https://www.quanture.com/support-services/) [Presidio as a Service](https://www.quanture.com/managed-service/presidio-informatico/)
[Scopri di più](https://www.quanture.com/microsoft-advisory-services/)
[Scopri i nostri IT services](https://www.quanture.com/it-services/)
- [Dev & Apps](https://www.quanture.com/development/)
# IT compliance: le verifiche più urgenti per essere in regola
23/07/2025
Tag:
[Cyber Security](https://blog.quanture.com/tag/cyber-security) [Data Governance](https://blog.quanture.com/tag/data-governance) [Compliance](https://blog.quanture.com/tag/compliance)
Il panorama normativo che interessa l’ecosistema tech – dai dati all’intelligenza artificiale, fino alla sicurezza e all’accessibilità dei sistemi IT – è in fermento. Negli ultimi anni, il legislatore nazionale, ma soprattutto quello comunitario, hanno avviato un processo ambizioso di definizione e armonizzazione delle **regole che disciplinano il mondo digitale**, un processo che non si limita a dettare obblighi e vincoli, ma che punta anche a tracciare una direzione di sviluppo coerente in tema di privacy, responsabilità, inclusività e resilienza.
La spinta normativa non riguarda più la sola [**difesa dei dati**](https://quanture.com/it-solutions/data-resiliency/) **o la prevenzione degli** [**attacchi informatici**](https://blog.quanture.com/attacco-ransomware-malware-e-exploit-4-rischi-per-il-business), ma abbraccia ambiti chiave del business come l’uso responsabile dell’[AI](https://blog.quanture.com/data-strategy-ai-tempi-dellai-cosa-cambia-e-perche), la [continuità operativa](https://blog.quanture.com/continuita-operativa-e-disaster-recovery-come-superare-le-criticita-aziendali) dei servizi critici e la fruibilità dei prodotti digitali. Usiamo dunque l’espressione IT compliance perché in tutti questi ambiti **il comparto tecnologico** aziendale è il destinatario per eccellenza degli interventi normativi e **deve** **garantirne la conformità, pena sanzioni importanti e serie ricadute reputazionali**.
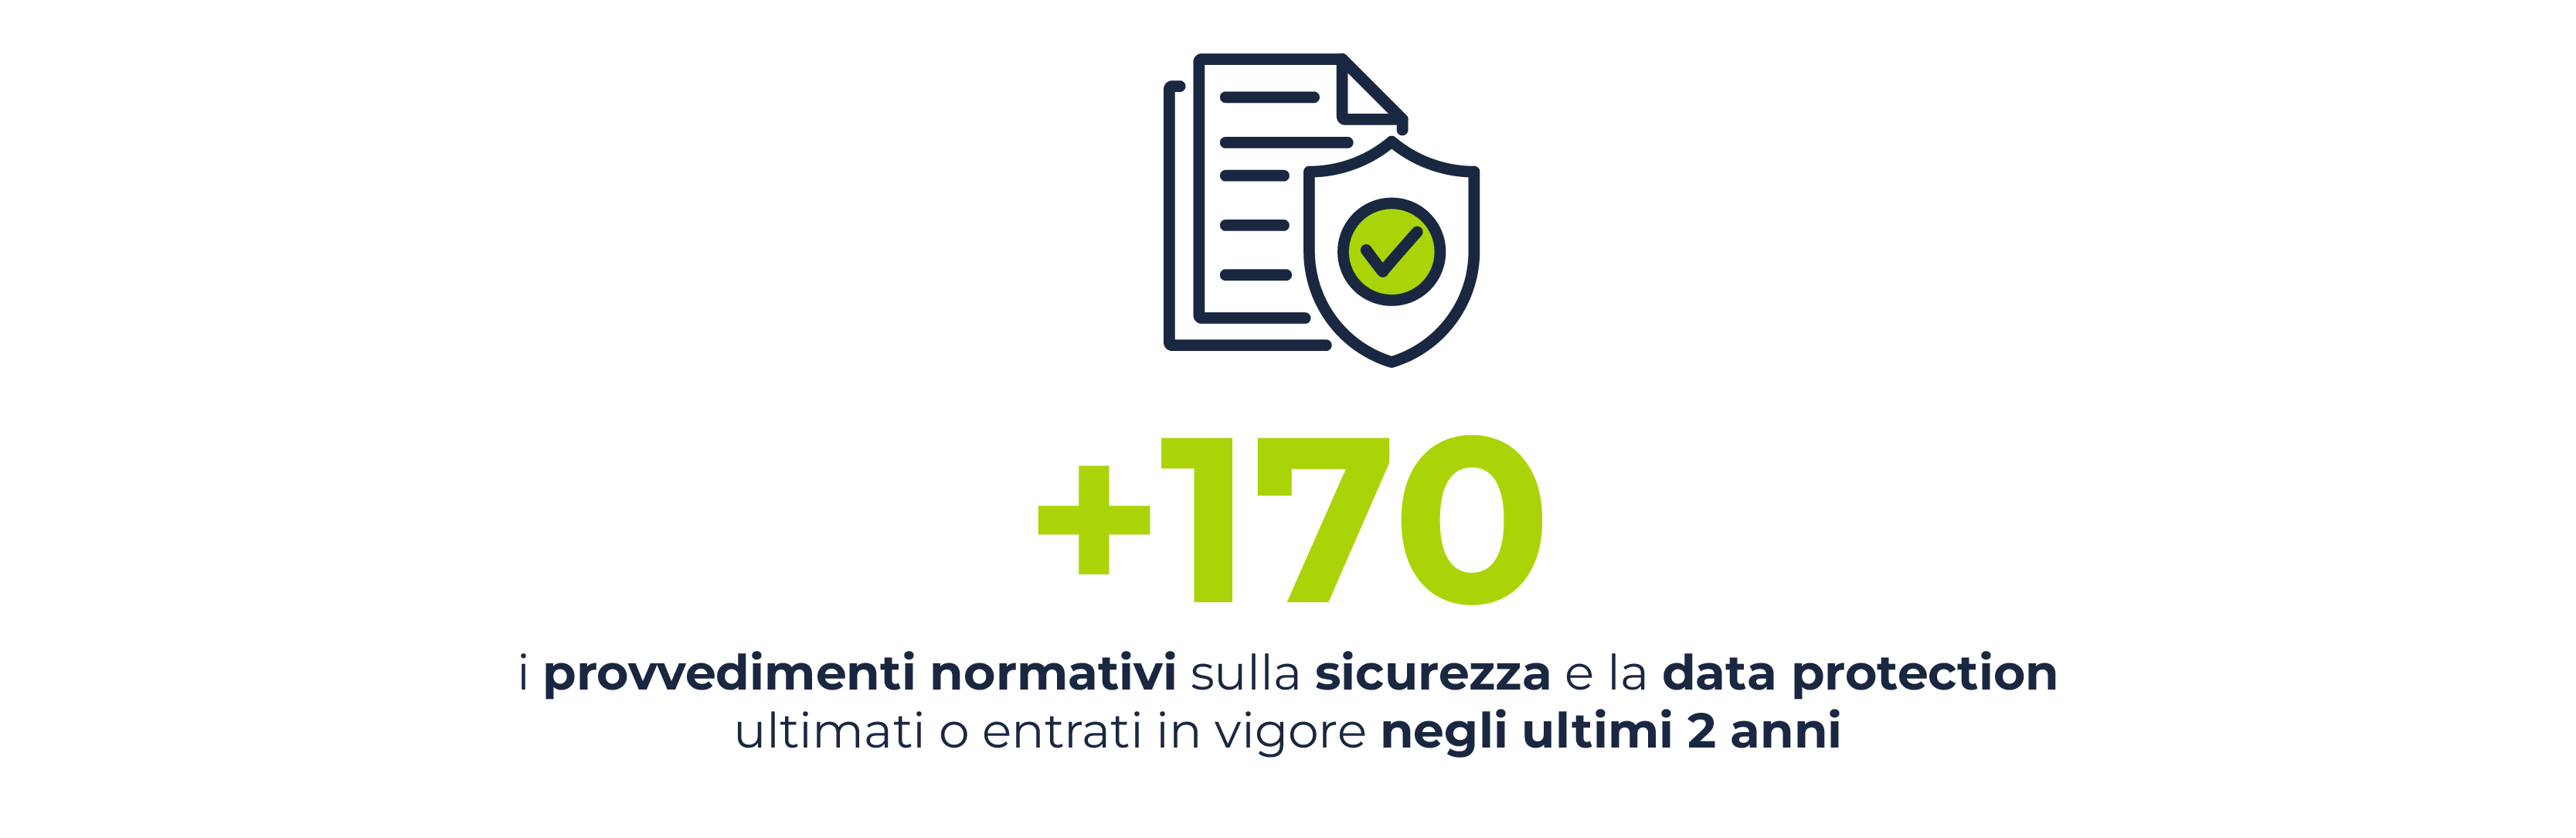
[Fonte: MIT](https://mitsloan.mit.edu/ideas-made-to-matter/5-new-cybersecurity-regulations-businesses-should-know-about)
## Da NIS 2 all’Accessibility Act: da dove partire con l’IT compliance
Negli ultimi mesi, il **quadro regolatorio europeo** ha visto l’entrata in vigore (o il recepimento negli ordinamenti interni) di una serie di normative che, per portata e ambiti di intervento, stanno ridefinendo le priorità in ambito IT.
Non tutte le normative hanno la stessa urgenza o il medesimo impatto, ma **alcune richiedono di avviare da subito un percorso strutturato di IT compliance** poiché prevedono obblighi chiari, tempi di adeguamento definiti e sanzioni significative. Le descriviamo sinteticamente:
| **Norma** | **Cos’è** | **Aziende soggette** | **Entrata in vigore** |
| --- | --- | --- | --- |
| **NIS 2** | Direttiva sulla cybersecurity che rafforza gli obblighi in materia di **gestione dei rischi, incident response, business continuity e supply chain IT**. | Organizzazioni medio-grandi in **settori essenziali e importanti** (energia, trasporti, sanità, digitale…). | **Ottobre 2024** |
| **Data Act** | Regolamento che disciplina **l’accesso, l’uso e la condivisione dei dati** generati da prodotti connessi e servizi digitali, anche in logica B2B. | Tutte le aziende che progettano, forniscono o utilizzano **prodotti/servizi digitali** connessi. | **12 settembre 2025** |
| **AI Act** | Prima normativa al mondo che regolamenta **l’uso dell’intelligenza artificiale** in base a livelli di rischio, imponendo requisiti per gli usi ad alto impatto. | Aziende che **sviluppano, distribuiscono o utilizzano sistemi di AI** all’interno dell’UE. | **A scaglioni, dal 2 febbraio 2025** |
| **Cyber Resilience Act** | Regolamento che introduce requisiti di sicurezza per l’intero **ciclo di vita dei prodotti digitali connessi**, inclusi aggiornamenti e responsabilità del produttore. | Produttori e distributori di **prodotti software e hardware** con elementi digitali. | **Dicembre 2024, ma i principali obblighi scatteranno nel 2027** |
| **Accessibility Act** | Normativa che impone requisiti di **accessibilità per prodotti e servizi digitali**, al fine di garantirne la fruibilità da parte di persone con disabilità. | Aziende che offrono e sviluppano **servizi digitali** **destinati al pubblico** (e-commerce, banking, telco…). | **28 giugno 2025** |
## [](https://hubspot-cta-redirect-eu1-prod.s3.amazonaws.com/cta/redirect/6986587/0398a13c-e4aa-463f-bf48-90c8e373464f)
## Verso la conformità, tra IT, legal e sicurezza
Attivare un processo di IT compliance è essenziale e, ovviamente, deve rispettare delle *deadline* molto precise: ogni normativa segue delle logiche e delle tempistiche differenti, richiede adempimenti specifici e coinvolge figure e professionalità diverse. Ad esempio, nel caso della **direttiva** [**NIS2**](https://blog.quanture.com/cose-la-direttiva-nis2-e-quali-obblighi-di-cybersecurity-richiede), l’obbligo di adeguamento è scattato formalmente nell’ottobre 2024, ma il recepimento in Italia (così come negli altri Stati) ha determinato **una roadmap che proseguirà, con diverse tappe intermedie, fino a ottobre 2026**. In ogni caso, è necessario un allineamento progressivo su vari fronti: **organizzativo, tecnico, documentale.**
A livello di azioni, non possiamo quindi suggerire una checklist universale, ma è fondamentale seguire – in occasione di ogni adeguamento normativo “maggiore” – **un** **processo strutturato, ripetibile e supportato da un team multidisciplinare** che comprenda sempre **competenze IT e legali**, con l’aggiunta di discipline specialistiche come la security per NIS2 o il design/UX per Accessibility Act. Di seguito, i **passaggi chiave** di questo percorso.
#### I 4 step per avviare un percorso di IT Compliance
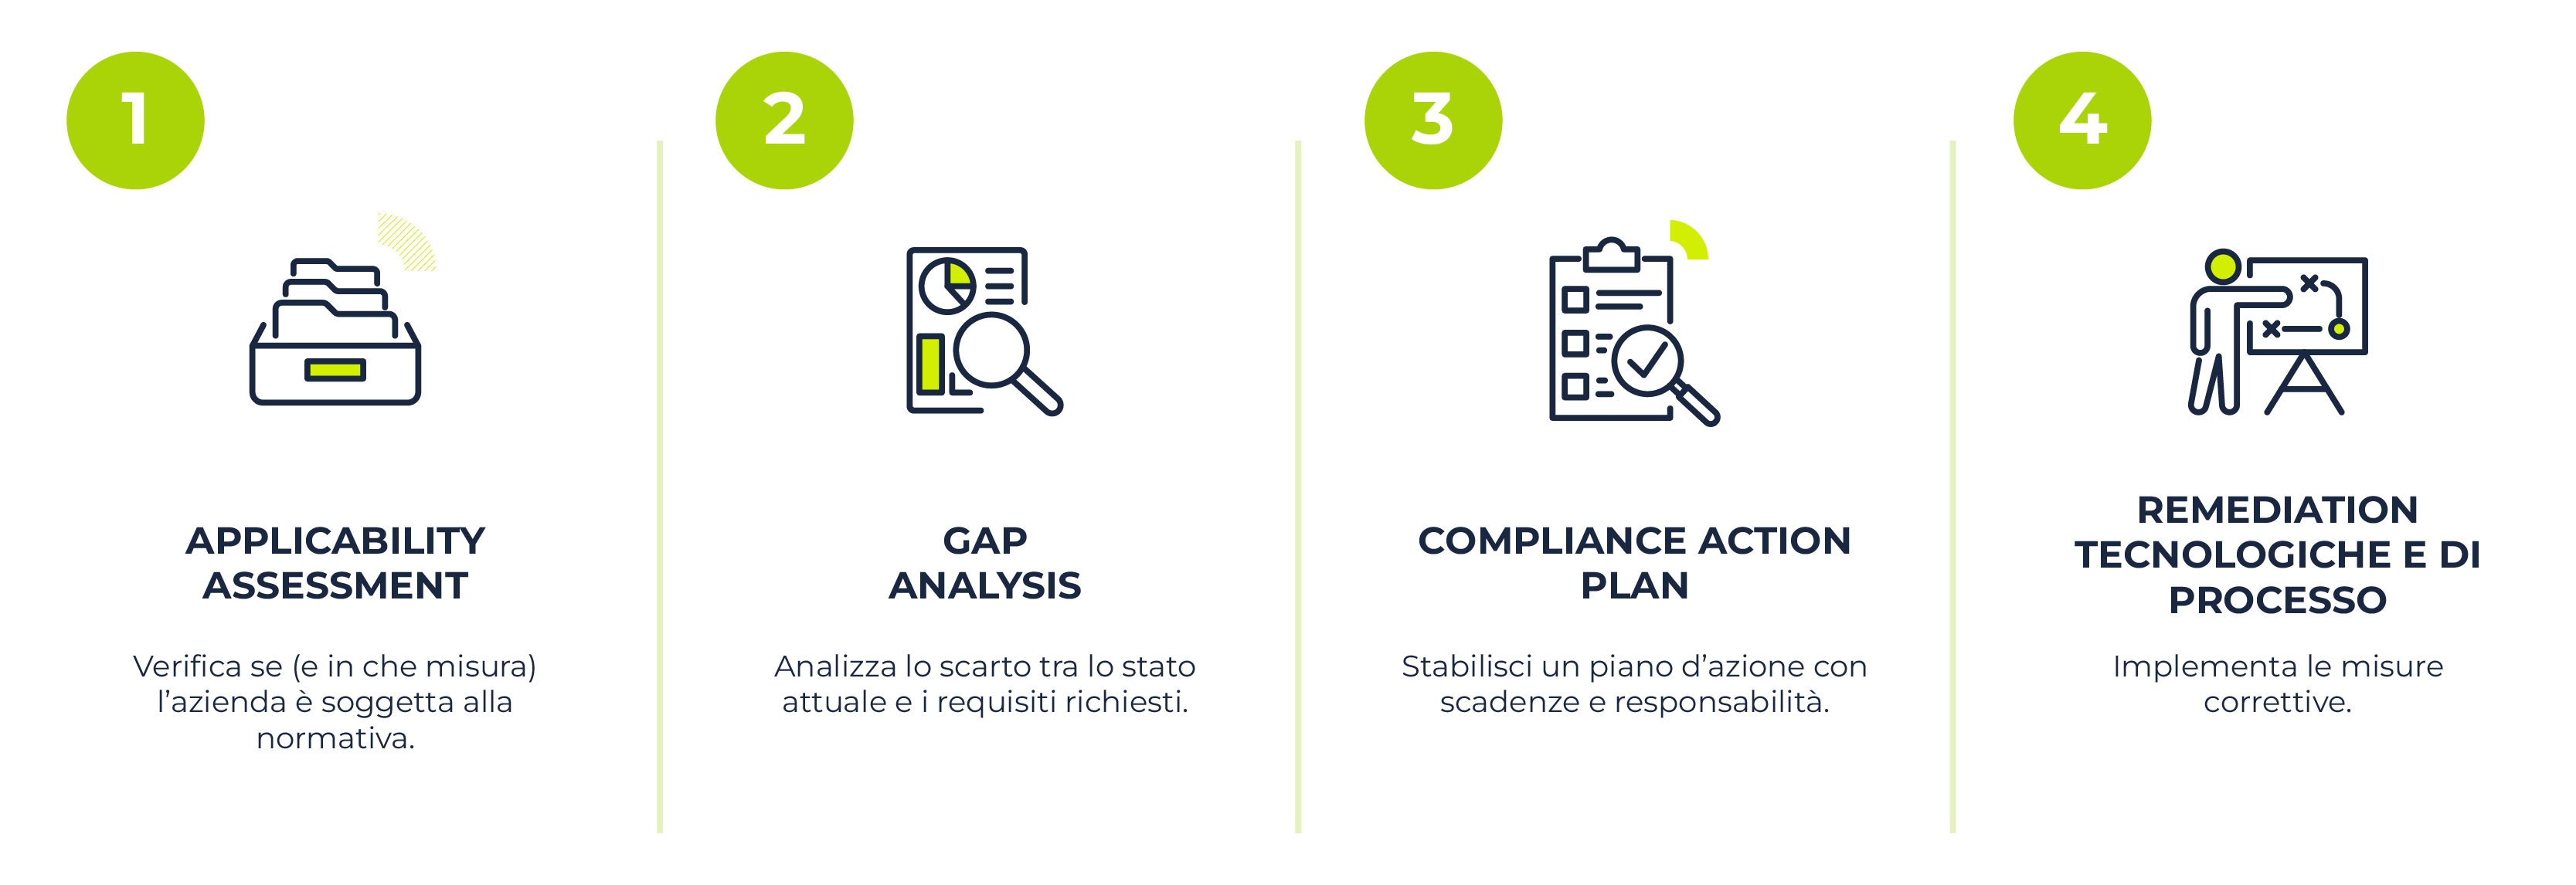
#### 1. Applicability assessment
Il primo nodo da sciogliere è **capire se e in che misura l’azienda è soggetta a una specifica normativa**. Il passaggio può sembrare banale, ma nella realtà risulta tutt’altro che semplice.
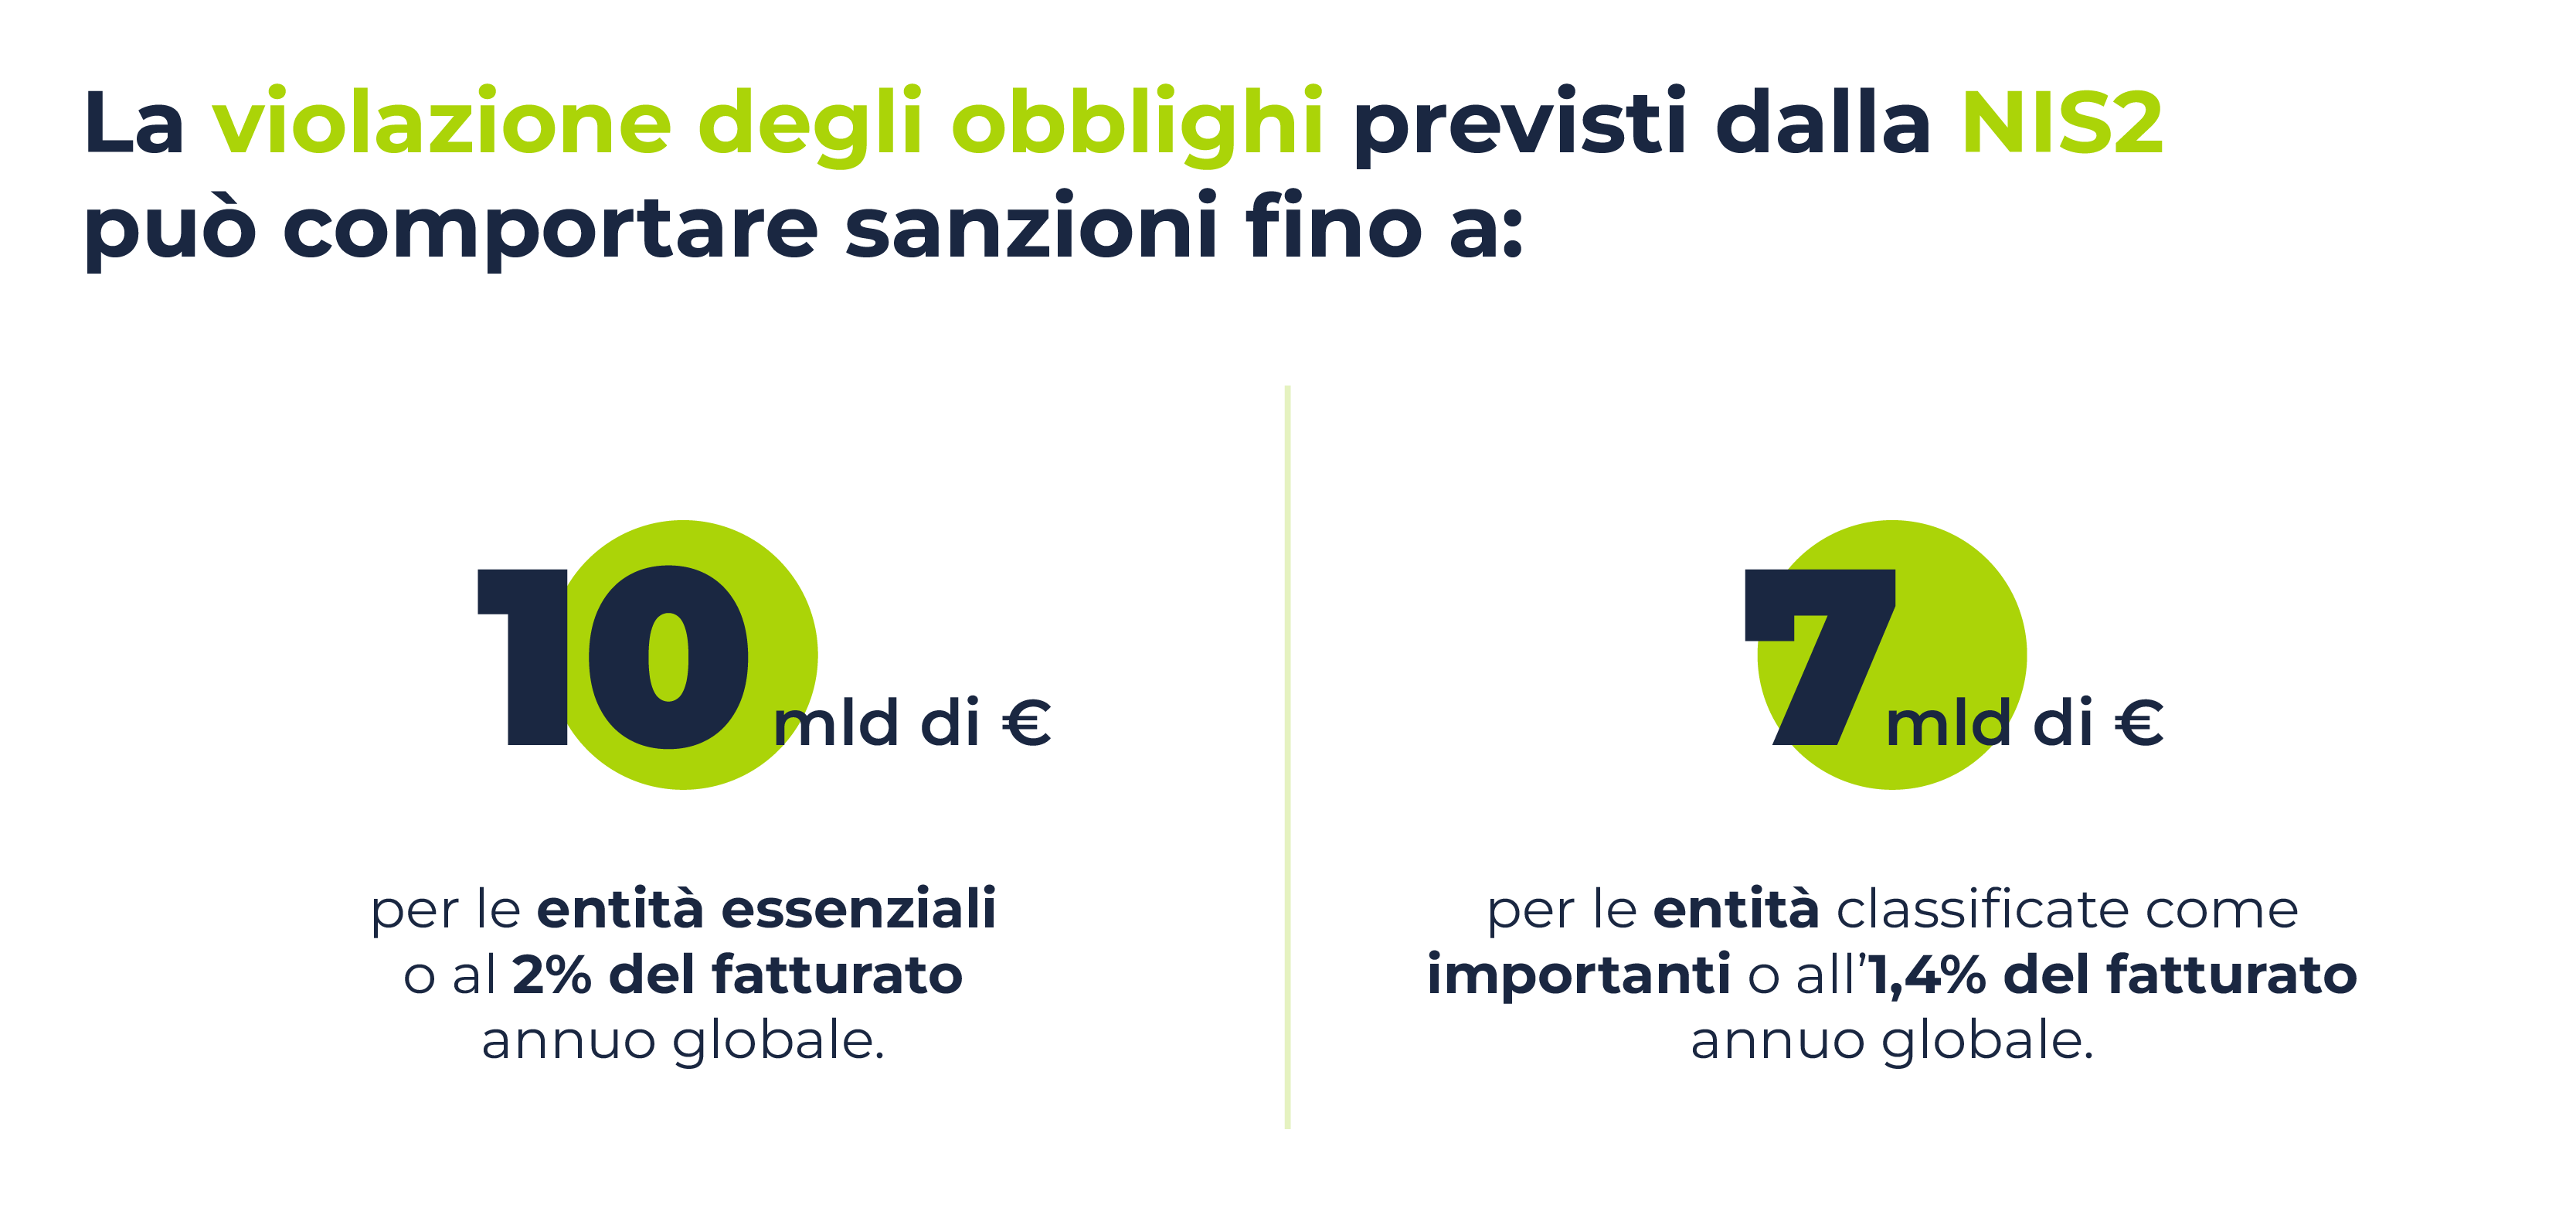
Prendiamo il caso di NIS2: la normativa distingue tra entità *essenziali* e *importanti*, introduce soglie dimensionali e coinvolge anche, sia pur indirettamente, i fornitori delle aziende classificate, in quanto impone obblighi specifici in materia disicurezza della **supply chain.** Per stabilire l’applicabilità servono quindi verifiche puntuali su assetti societari, settore operativo, dimensioni aziendali, relazioni contrattuali.
Il supporto di un partner legale è fondamentale in questa fase per **evitare interpretazioni errate o lacune che potrebbero comportare sanzioni, ritardi o investimenti fuori scala**. Allo stesso tempo, l’IT deve fornire una **mappa dettagliata delle attività digitali aziendali, dei servizi critici e delle interdipendenze infrastrutturali**.
Un approccio efficace prevede **strumenti strutturati per l’autovalutazione**, [**checklist normative**](https://45qvv.share.hsforms.com/2v4WpZSWiRHmJYlBlCw8-oA) basate sulle singole direttive o regolamenti (es. NIS2, Data Act, AI Act), raccolta di **evidenze documentali e workshop interni** con i referenti IT, legal, risk, operations. Tutto ciò permette di definire **un perimetro chiaro e condiviso** su cui impostare la successiva fase di Gap Analysis, evitando sia sovrastime sia sottovalutazioni degli obblighi normativi.
#### 2. Gap analysis
Una volta chiarita l’applicabilità, è necessario procedere con **un’analisi delle lacune rispetto ai requisiti della normativa**. Si tratta di una fotografia approfondita dello stato attuale della governance, dei processi, delle policy di sicurezza e delle architetture IT, confrontata con gli standard richiesti.
In questa fase, il dialogo tra giuristi esperti e professionisti IT è determinante per **tradurre correttamente gli obblighi legali in requisiti tecnici**. Una gap analysis ben condotta permette non solo di identificare i punti critici, ma anche di valutarne l’urgenza e il livello di complessità di adeguamento.
Una gap analysis efficace si fonda su metodi e strumenti strutturati, tra cui:
- **audit di conformità IT**, con focus su sicurezza, continuità, gestione identità, supply chain;
- **business impact analysis (BIA)**, per individuare i servizi core e stimare i potenziali impatti di mancata conformità;
- **metriche di esposizione e benchmark settoriali**, che consentono di valutare il rischio relativo rispetto al proprio mercato o a framework di riferimento.
Una gap analysis ben condotta consente non solo di **identificare i punti critici**, ma anche di attribuire loro un **grado di priorità e di complessità tecnica e organizzativa**, ponendo così le basi per una **pianificazione sostenibile dell’intervento**.
#### 3. Compliance Action Plan
Il risultato della gap analysis è la base su cui costruire **un vero e proprio piano di azione per la compliance, strutturato in attività operative, responsabilità definite e scadenze compatibili con i requisiti normativi**. Questo piano deve essere compatibile con le tempistiche fissate dal legislatore, ma anche sostenibile per l’organizzazione in termini di *effort*, risorse e impatto sui processi.
Un piano efficace include:
- Obiettivi di conformità suddivisi in fasi progressive
- Attività prioritarie correlate al livello di rischio o urgenza
- Una chiara definizione di **ruoli, ownership e interdipendenze**
- Meccanismi di controllo e reporting periodico
#### 4. Remediation tecnologiche e di processo
L’ultima fase, ma non per importanza, è quella dell’**implementazione delle misure correttive** individuate. Qui **entra in gioco in modo più deciso la divisione IT o il partner tecnologico**, che deve concretamente adeguare infrastrutture, sistemi, controlli di sicurezza, workflow e policy.
Parliamo, ad esempio, di aggiornare sistemi di monitoraggio, rafforzare l’autenticazione e il controllo degli accessi, strutturare piani di continuità operativa, automatizzare la gestione dei log o introdurre pratiche DevSecOps nei cicli di sviluppo del software.
In alcuni casi, possono rendersi necessari anche **interventi** **organizzativi o documentali**, come la redazione di nuove policy, l’adeguamento dei processi di procurement IT, o la formazione di figure chiave sui nuovi obblighi introdotti dalla normativa.
L’intera fase di remediation deve essere gestita in modo coordinato, con una visione d’insieme che garantisca **allineamento tra scelte tecniche, compliance legale e continuità operativa**. Solo così il percorso verso la conformità può generare benefici strutturali e duraturi per l’organizzazione, riducendo i rischi e rafforzando la resilienza digitale.
## Perché avviare ora un percorso di IT compliance
Avviare un percorso di IT compliance non significa solo prevenire sanzioni o rispondere formalmente agli obblighi normativi: è un'opportunità concreta **mettere l’IT nelle condizioni di giocare un ruolo proattivo nella crescita dell’azienda**, abilitando un’evoluzione dei processi, delle infrastrutture e della cultura aziendale.
Con il supporto di un partner in grado di **unire** **visione regolatoria, competenze tecnologiche e capacità progettuale**, l’adeguamento normativo può trasformarsi in un percorso strutturato di miglioramento, con **benefici trasversali** su più livelli:
- **Riduzione del rischio sanzionatorio**
L’allineamento ai requisiti normativi riduce in modo significativo il rischio di incorrere in sanzioni economiche o interdittive. Ma soprattutto, consente di **evitare misure correttive imposte ex-post, spesso più onerose e invasive**.
- **Maggiore solidità nei rapporti di fornitura**
Essere compliant significa anche poter **dimostrare affidabilità lungo la supply chain digitale**. Sempre più contratti – soprattutto nei settori regolati o ad alta esposizione – richiedono garanzie specifiche in termini di sicurezza, continuità, accountability e gestione del rischio. Un IT conforme diventa un vantaggio competitivo nelle relazioni B2B.
- **Accelerazione dell’innovazione tecnologica**
L’adeguamento normativo può diventare il punto di partenza per **modernizzare l’infrastruttura**, rivedere architetture, introdurre automazione e nuove pratiche di sviluppo sicuro. Con il giusto supporto, la compliance non blocca il cambiamento: lo rende più solido e scalabile.
- **Reputazione rafforzata sul mercato**
La conformità è anche un segnale di **serietà, trasparenza e affidabilità** verso clienti, partner, investitori. In un contesto in cui le aspettative su sicurezza, etica digitale e tutela dei diritti (es. accessibilità, privacy, uso responsabile dell’AI) sono in crescita, un’organizzazione conforme è più credibile e attrattiva.
Condividilo su: [](http://www.facebook.com/share.php?u=https%3A%2F%2Fblog.quanture.com%2Fit-compliance-le-verifiche-pi%C3%B9-urgenti-per-essere-in-regola%3Futm_medium%3Dsocial%26utm_source%3Dfacebook) [](https://twitter.com/intent/tweet?original_referer=https%3A%2F%2Fblog.quanture.com%2Fit-compliance-le-verifiche-pi%C3%B9-urgenti-per-essere-in-regola%3Futm_medium%3Dsocial%26utm_source%3Dtwitter&url=https%3A%2F%2Fblog.quanture.com%2Fit-compliance-le-verifiche-pi%C3%B9-urgenti-per-essere-in-regola%3Futm_medium%3Dsocial%26utm_source%3Dtwitter&source=tweetbutton&text=) [](http://www.linkedin.com/shareArticle?mini=true&url=https%3A%2F%2Fblog.quanture.com%2Fit-compliance-le-verifiche-pi%C3%B9-urgenti-per-essere-in-regola%3Futm_medium%3Dsocial%26utm_source%3Dlinkedin) [](mailto:?subject=Consulta%20https%3A%2F%2Fblog.quanture.com%2Fit-compliance-le-verifiche-pi%C3%B9-urgenti-per-essere-in-regola%3Futm_medium%3Dsocial%26utm_source%3Demail%20&body=Consulta%20https%3A%2F%2Fblog.quanture.com%2Fit-compliance-le-verifiche-pi%C3%B9-urgenti-per-essere-in-regola%3Futm_medium%3Dsocial%26utm_source%3Demail)
Topic: [Cyber Security](https://blog.quanture.com/tag/cyber-security), [Data Governance](https://blog.quanture.com/tag/data-governance), [Compliance](https://blog.quanture.com/tag/compliance)
## Post Correlati
[Security awareness: trasformare le persone nella prima linea di difesa](https://blog.quanture.com/cybersecurity-awareness)
21 ottobre 2026
[Passwordless authentication: benefici, prerequisiti e rischi da valutare prima dell’adozione](https://blog.quanture.com/passwordless-authentication-benefici-prerequisiti-e-rischi)
19 ottobre 2026
[Direttiva NIS2: obblighi, scadenze e come adeguare la tua azienda](https://blog.quanture.com/cose-la-direttiva-nis2-e-quali-obblighi-di-cybersecurity-richiede)
14 ottobre 2026
## Iscriviti alla Newsletter
## Post più letti
##### [Crisi della RAM: perché i prezzi stanno esplodendo](https://blog.quanture.com/crisi-della-ram)
[News](https://blog.quanture.com/tag/news) - 17/02/2026
##### [Copilot use case: 7 esempi per aumentare la produttività aziendale](https://blog.quanture.com/copilot-use-case-per-aumentare-la-produttivit%C3%A0)
[Microsoft,](https://blog.quanture.com/tag/microsoft) [Intelligenza Artificiale,](https://blog.quanture.com/tag/intelligenza-artificiale) [Quanture.AI](https://blog.quanture.com/tag/quanture-ai) - 09/09/2026
##### [Patch Management, da anello debole a leva per sicurezza e compliance](https://blog.quanture.com/patch-management-da-anello-debole-a-leva-per-sicurezza-e-compliance)
[Cyber Security,](https://blog.quanture.com/tag/cyber-security) [Compliance](https://blog.quanture.com/tag/compliance) - 05/11/2025
## TOPIC
[Cyber Security (65)](https://blog.quanture.com/tag/cyber-security) [Quanture (43)](https://blog.quanture.com/tag/quanture) [Servizi Informatici (36)](https://blog.quanture.com/tag/servizi-informatici) [Cloud (33)](https://blog.quanture.com/tag/cloud) [Microsoft (31)](https://blog.quanture.com/tag/microsoft) [HPE (30)](https://blog.quanture.com/tag/hpe) [Data Storage (29)](https://blog.quanture.com/tag/data-storage) [Business Continuity (28)](https://blog.quanture.com/tag/business-continuity) [Collaboration (24)](https://blog.quanture.com/tag/collaboration) [Microsoft365 (23)](https://blog.quanture.com/tag/microsoft365) [Disaster Recovery (20)](https://blog.quanture.com/tag/disaster-recovery) [Imagine a NEW PLAN (20)](https://blog.quanture.com/tag/imagine-a-new-plan) [Intelligenza Artificiale (17)](https://blog.quanture.com/tag/intelligenza-artificiale) [Virtualizzazione (17)](https://blog.quanture.com/tag/virtualizzazione) [Sustainability (14)](https://blog.quanture.com/tag/sustainability) [Consulting Service (12)](https://blog.quanture.com/tag/consulting-service) [Iperconvergenza (12)](https://blog.quanture.com/tag/iperconvergenza) [Managed Service (10)](https://blog.quanture.com/tag/managed-service) [Compliance (9)](https://blog.quanture.com/tag/compliance) [Quanture.AI (9)](https://blog.quanture.com/tag/quanture-ai) [Ransomware (9)](https://blog.quanture.com/tag/ransomware) [Smart Working aziendale (9)](https://blog.quanture.com/tag/smart-working-aziendale) [Backup aziendale (8)](https://blog.quanture.com/tag/backup-aziendale) [Data Governance (8)](https://blog.quanture.com/tag/data-governance) [Citrix (7)](https://blog.quanture.com/tag/citrix) [Communication (5)](https://blog.quanture.com/tag/communication) [Ethical hacking (5)](https://blog.quanture.com/tag/ethical-hacking) [GDPR (4)](https://blog.quanture.com/tag/gdpr) [HP (4)](https://blog.quanture.com/tag/hp) [Azure Virtual Desktop (3)](https://blog.quanture.com/tag/azure-virtual-desktop) [News (3)](https://blog.quanture.com/tag/news) [Windows 365 (3)](https://blog.quanture.com/tag/windows-365) [Digital Identity (2)](https://blog.quanture.com/tag/digital-identity) [Windows Virtual Desktop (2)](https://blog.quanture.com/tag/windows-virtual-desktop) [CSP (1)](https://blog.quanture.com/tag/csp) [Infrastruttura IT (1)](https://blog.quanture.com/tag/infrastruttura-it) [OpenLicense (1)](https://blog.quanture.com/tag/openlicense) [RPO (1)](https://blog.quanture.com/tag/rpo) [VMware (1)](https://blog.quanture.com/tag/vmware) [Windows11 (1)](https://blog.quanture.com/tag/windows11)

**QUANTURE HQ**
Via delle Radici, 309-315
41043 Formigine (Modena)
Ph. +39 059 557530
**[info@quanture.com](mailto:info@quanture.com)**
Contacts Newsletter
/ AREAS
[IT Design & Engineering](https://www.quanture.com/it-infrastructure/) [Smart Productivity](https://www.quanture.com/smart-productivity/) [Cyber security](https://www.quanture.com/cyber-security/) [Microsoft Advisory Services](https://www.quanture.com/microsoft-advisory-services/) [Dev & Apps](https://www.quanture.com/development/)
/ ABOUT
[We are](https://www.quanture.com/we-are/) [We care](https://www.quanture.com/we-care/) [Join us](https://www.quanture.com/join-us/) [Success stories](https://www.quanture.com/case-studies/) [DOT](https://blog.quanture.com/) [My.Quanture](https://www.quanture.com/myquanture/)
/ TOPIC

[Cyber security](https://blog.quanture.com/tag/cyber-security), [Microsoft](https://blog.quanture.com/tag/microsoft), [Cloud](https://blog.quanture.com/tag/cloud), [Data Storage](https://blog.quanture.com/tag/data-storage), [Business Continuity](https://blog.quanture.com/tag/business-continuity), [HPE](https://blog.quanture.com/tag/hpe), [Servizi Informatici](https://blog.quanture.com/tag/servizi-informatici), [Collaboration](https://blog.quanture.com/tag/collaboration), [Disaster Recovery](https://blog.quanture.com/tag/disaster-recovery), [Virtualizzazione](https://blog.quanture.com/tag/virtualizzazione), [Quanture](https://blog.quanture.com/tag/quanture),
[Iperconvergenza](https://blog.quanture.com/tag/iperconvergenza), [Ransomware](https://blog.quanture.com/tag/ransomware), [Smart Working aziendale](https://blog.quanture.com/tag/smart-working-aziendale), [Citrix](https://blog.quanture.com/tag/citrix), [Backup aziendale](https://blog.quanture.com/tag/backup-aziendale), [Ethical hacking](https://blog.quanture.com/tag/ethical-hacking), [HP](https://blog.quanture.com/tag/hp), [GDPR](https://blog.quanture.com/tag/gdpr), [Microsoft365](https://blog.quanture.com/tag/microsoft365), [Windows 365](https://blog.quanture.com/tag/windows-365), [Azure Virtual Desktop,](https://blog.quanture.com/tag/azure-virtual-desktop) [Sustainability](https://blog.quanture.com/tag/sustainability), [Windows Virtual Desktop](https://blog.quanture.com/tag/windows-virtual-desktop), [CSP](https://blog.quanture.com/tag/csp), [OpenLicense](https://blog.quanture.com/tag/openlicense), [VMware](https://blog.quanture.com/tag/vmware), [Windows11](https://blog.quanture.com/tag/windows11)

Quanture è azienda certificata UNI EN ISO 9001:2015 n° 50 100 13264 Rev.005
© QUANTURE P. IVA 03317290363 | [PRIVACY POLICY](https://quanture.com/privacy-policy-quanture/) – [COOKIE POLICY](https://www.iubenda.com/privacy-policy/84662247/cookie-policy) - [WHISTLEBLOWING](https://quanture.com/whistleblowing-quanture/)
```json
{
"@context" : "https://schema.org",
"@type" : "BlogPosting",
"author" : {
"@type" : "Person",
"name" : "quanture_social",
"url" : "https://blog.quanture.com/author/quanture"
},
"dateModified" : "2026-06-23T12:38:39.485Z",
"datePublished" : "2025-07-23T08:23:11.000Z",
"headline" : "IT compliance: le verifiche più urgenti per essere in regola",
"image" : [ "https://blog.quanture.com/hubfs/80_Imm%20Header%20con%20fondino-1.jpg" ],
"mainEntityOfPage" : {
"@id" : "https://blog.quanture.com/it-compliance-le-verifiche-più-urgenti-per-essere-in-regola",
"@type" : "WebPage"
},
"publisher" : {
"@type" : "Organization",
"logo" : {
"@type" : "ImageObject",
"url" : "https://blog.quanture.com/hubfs/QUANTURE_LOGO_PAYOFF_POSITIVO_PRIMARIO-1.png"
},
"name" : "Quanture S.p.A."
}
}
```
```json
{
"@context" : "https://schema.org",
"@type" : "Article",
"about" : {
"@type" : "Thing",
"name" : "Cyber Security"
},
"articleBody" : "Il panorama normativo che interessa l’ecosistema tech – dai dati all’intelligenza artificiale, fino alla sicurezza e all’accessibilità dei sistemi IT – è in fermento. Negli ultimi anni, il legislatore nazionale, ma soprattutto quello comunitario, hanno avviato un processo ambizioso di definizione e armonizzazione delle regole che disciplinano il mondo digitale, un processo che non si limita a dettare obblighi e vincoli, ma che punta anche a tracciare una direzione di sviluppo coerente in tema di privacy, responsabilità, inclusività e resilienza. La spinta normativa non riguarda più la sola difesa dei dati o la prevenzione degli attacchi informatici, ma abbraccia ambiti chiave del business come l’uso responsabile dell’AI, la continuità operativa dei servizi critici e la fruibilità dei prodotti digitali. Usiamo dunque l’espressione IT compliance perché in tutti questi ambiti il comparto tecnologico aziendale è il destinatario per eccellenza degli interventi normativi e deve garantirne la conformità, pena sanzioni importanti e serie ricadute reputazionali. Fonte: MIT Da NIS 2 all’Accessibility Act: da dove partire con l’IT compliance Negli ultimi mesi, il quadro regolatorio europeo ha visto l’entrata in vigore (o il recepimento negli ordinamenti interni) di una serie di normative che, per portata e ambiti di intervento, stanno ridefinendo le priorità in ambito IT. Non tutte le normative hanno la stessa urgenza o il medesimo impatto, ma alcune richiedono di avviare da subito un percorso strutturato di IT compliance poiché prevedono obblighi chiari, tempi di adeguamento definiti e sanzioni significative. Le descriviamo sinteticamente: Norma Cos’è Aziende soggette Entrata in vigore NIS 2 Direttiva sulla cybersecurity che rafforza gli obblighi in materia di gestione dei rischi, incident response, business continuity e supply chain IT. Organizzazioni medio-grandi in settori essenziali e importanti (energia, trasporti, sanità, digitale…). Ottobre 2024 Data Act Regolamento che disciplina l’accesso, l’uso e la condivisione dei dati generati da prodotti connessi e servizi digitali, anche in logica B2B. Tutte le aziende che progettano, forniscono o utilizzano prodotti/servizi digitali connessi. 12 settembre 2025 AI Act Prima normativa al mondo che regolamenta l’uso dell’intelligenza artificiale in base a livelli di rischio, imponendo requisiti per gli usi ad alto impatto. Aziende che sviluppano, distribuiscono o utilizzano sistemi di AI all’interno dell’UE. A scaglioni, dal 2 febbraio 2025 Cyber Resilience Act Regolamento che introduce requisiti di sicurezza per l’intero ciclo di vita dei prodotti digitali connessi, inclusi aggiornamenti e responsabilità del produttore. Produttori e distributori di prodotti software e hardware con elementi digitali. Dicembre 2024, ma i principali obblighi scatteranno nel 2027 Accessibility Act Normativa che impone requisiti di accessibilità per prodotti e servizi digitali, al fine di garantirne la fruibilità da parte di persone con disabilità. Aziende che offrono e sviluppano servizi digitali destinati al pubblico (e-commerce, banking, telco…). 28 giugno 2025 Verso la conformità, tra IT, legal e sicurezza Attivare un processo di IT compliance è essenziale e, ovviamente, deve rispettare delle deadline molto precise: ogni normativa segue delle logiche e delle tempistiche differenti, richiede adempimenti specifici e coinvolge figure e professionalità diverse. Ad esempio, nel caso della direttiva NIS2, l’obbligo di adeguamento è scattato formalmente nell’ottobre 2024, ma il recepimento in Italia (così come negli altri Stati) ha determinato una roadmap che proseguirà, con diverse tappe intermedie, fino a ottobre 2026. In ogni caso, è necessario un allineamento progressivo su vari fronti: organizzativo, tecnico, documentale. A livello di azioni, non possiamo quindi suggerire una checklist universale, ma è fondamentale seguire – in occasione di ogni adeguamento normativo “maggiore” – un processo strutturato, ripetibile e supportato da un team multidisciplinare che comprenda sempre competenze IT e legali, con l’aggiunta di discipline specialistiche come la security per NIS2 o il design/UX per Accessibility Act. Di seguito, i passaggi chiave di questo percorso. I 4 step per avviare un percorso di IT Compliance 1. Applicability assessment Il primo nodo da sciogliere è capire se e in che misura l’azienda è soggetta a una specifica normativa. Il passaggio può sembrare banale, ma nella realtà risulta tutt’altro che semplice. Prendiamo il caso di NIS2: la normativa distingue tra entità essenziali e importanti, introduce soglie dimensionali e coinvolge anche, sia pur indirettamente, i fornitori delle aziende classificate, in quanto impone obblighi specifici in materia di sicurezza della supply chain. Per stabilire l’applicabilità servono quindi verifiche puntuali su assetti societari, settore operativo, dimensioni aziendali, relazioni contrattuali. Il supporto di un partner legale è fondamentale in questa fase per evitare interpretazioni errate o lacune che potrebbero comportare sanzioni, ritardi o investimenti fuori scala. Allo stesso tempo, l’IT deve fornire una mappa dettagliata delle attività digitali aziendali, dei servizi critici e delle interdipendenze infrastrutturali. Un approccio efficace prevede strumenti strutturati per l’autovalutazione, checklist normative basate sulle singole direttive o regolamenti (es. NIS2, Data Act, AI Act), raccolta di evidenze documentali e workshop interni con i referenti IT, legal, risk, operations. Tutto ciò permette di definire un perimetro chiaro e condiviso su cui impostare la successiva fase di Gap Analysis, evitando sia sovrastime sia sottovalutazioni degli obblighi normativi. 2. Gap analysis Una volta chiarita l’applicabilità, è necessario procedere con un’analisi delle lacune rispetto ai requisiti della normativa. Si tratta di una fotografia approfondita dello stato attuale della governance, dei processi, delle policy di sicurezza e delle architetture IT, confrontata con gli standard richiesti. In questa fase, il dialogo tra giuristi esperti e professionisti IT è determinante per tradurre correttamente gli obblighi legali in requisiti tecnici. Una gap analysis ben condotta permette non solo di identificare i punti critici, ma anche di valutarne l’urgenza e il livello di complessità di adeguamento. Una gap analysis efficace si fonda su metodi e strumenti strutturati, tra cui: audit di conformità IT, con focus su sicurezza, continuità, gestione identità, supply chain; business impact analysis (BIA), per individuare i servizi core e stimare i potenziali impatti di mancata conformità; metriche di esposizione e benchmark settoriali, che consentono di valutare il rischio relativo rispetto al proprio mercato o a framework di riferimento. Una gap analysis ben condotta consente non solo di identificare i punti critici, ma anche di attribuire loro un grado di priorità e di complessità tecnica e organizzativa, ponendo così le basi per una pianificazione sostenibile dell’intervento. 3. Compliance Action Plan Il risultato della gap analysis è la base su cui costruire un vero e proprio piano di azione per la compliance, strutturato in attività operative, responsabilità definite e scadenze compatibili con i requisiti normativi. Questo piano deve essere compatibile con le tempistiche fissate dal legislatore, ma anche sostenibile per l’organizzazione in termini di effort, risorse e impatto sui processi. Un piano efficace include: Obiettivi di conformità suddivisi in fasi progressive Attività prioritarie correlate al livello di rischio o urgenza Una chiara definizione di ruoli, ownership e interdipendenze Meccanismi di controllo e reporting periodico 4. Remediation tecnologiche e di processo L’ultima fase, ma non per importanza, è quella dell’implementazione delle misure correttive individuate. Qui entra in gioco in modo più deciso la divisione IT o il partner tecnologico, che deve concretamente adeguare infrastrutture, sistemi, controlli di sicurezza, workflow e policy. Parliamo, ad esempio, di aggiornare sistemi di monitoraggio, rafforzare l’autenticazione e il controllo degli accessi, strutturare piani di continuità operativa, automatizzare la gestione dei log o introdurre pratiche DevSecOps nei cicli di sviluppo del software. In alcuni casi, possono rendersi necessari anche interventi organizzativi o documentali, come la redazione di nuove policy, l’adeguamento dei processi di procurement IT, o la formazione di figure chiave sui nuovi obblighi introdotti dalla normativa. L’intera fase di remediation deve essere gestita in modo coordinato, con una visione d’insieme che garantisca allineamento tra scelte tecniche, compliance legale e continuità operativa. Solo così il percorso verso la conformità può generare benefici strutturali e duraturi per l’organizzazione, riducendo i rischi e rafforzando la resilienza digitale. Perché avviare ora un percorso di IT compliance Avviare un percorso di IT compliance non significa solo prevenire sanzioni o rispondere formalmente agli obblighi normativi: è un'opportunità concreta mettere l’IT nelle condizioni di giocare un ruolo proattivo nella crescita dell’azienda, abilitando un’evoluzione dei processi, delle infrastrutture e della cultura aziendale. Con il supporto di un partner in grado di unire visione regolatoria, competenze tecnologiche e capacità progettuale, l’adeguamento normativo può trasformarsi in un percorso strutturato di miglioramento, con benefici trasversali su più livelli: Riduzione del rischio sanzionatorio L’allineamento ai requisiti normativi riduce in modo significativo il rischio di incorrere in sanzioni economiche o interdittive. Ma soprattutto, consente di evitare misure correttive imposte ex-post, spesso più onerose e invasive. Maggiore solidità nei rapporti di fornitura Essere compliant significa anche poter dimostrare affidabilità lungo la supply chain digitale. Sempre più contratti – soprattutto nei settori regolati o ad alta esposizione – richiedono garanzie specifiche in termini di sicurezza, continuità, accountability e gestione del rischio. Un IT conforme diventa un vantaggio competitivo nelle relazioni B2B. Accelerazione dell’innovazione tecnologica L’adeguamento normativo può diventare il punto di partenza per modernizzare l’infrastruttura, rivedere architetture, introdurre automazione e nuove pratiche di sviluppo sicuro. Con il giusto supporto, la compliance non blocca il cambiamento: lo rende più solido e scalabile. Reputazione rafforzata sul mercato La conformità è anche un segnale di serietà, trasparenza e affidabilità verso clienti, partner, investitori. In un contesto in cui le aspettative su sicurezza, etica digitale e tutela dei diritti (es. accessibilità, privacy, uso responsabile dell’AI) sono in crescita, un’organizzazione conforme è più credibile e attrattiva.",
"author" : {
"@type" : "Person",
"name" : "quanture_social",
"sameAs" : [ "https://www.linkedin.com/company/quanture-it-consulting/posts/" ],
"url" : "https://blog.quanture.com/author/quanture"
},
"dateModified" : "1782218319492",
"datePublished" : "2025-07-23 08:23:11",
"description" : "IT compliance: cosa prevedono le nuove norme UE e come affrontare il percorso di adeguamento con un approccio strutturato",
"editor" : {
"@type" : "Person",
"name" : "quanture_social"
},
"headline" : "IT compliance: le verifiche più urgenti per essere in regola",
"image" : {
"@type" : "ImageObject",
"height" : 675,
"url" : "https://6986587.fs1.hubspotusercontent-na1.net/hubfs/6986587/80_Imm%20Header%20con%20fondino-1.jpg",
"width" : 1200
},
"inLanguage" : "it-IT",
"isAccessibleForFree" : true,
"mainEntityOfPage" : {
"@id" : "https://blog.quanture.com/it-compliance-le-verifiche-più-urgenti-per-essere-in-regola",
"@type" : "WebPage"
},
"publisher" : {
"@type" : "Organization",
"logo" : {
"@type" : "ImageObject",
"url" : "https://content.quanture.com/hubfs/QUANTURE_LOGO_PAYOFF_POSITIVO_PRIMARIO-1.png"
},
"name" : "Il Blog",
"sameAs" : [ "https://www.linkedin.com/company/quanture-it-consulting/posts/" ]
},
"url" : "https://blog.quanture.com/it-compliance-le-verifiche-più-urgenti-per-essere-in-regola",
"wordCount" : 1581
}
```