---
title: "AI sotto controllo: la vera differenza è la governance"
description: "Governare l'AI non è compliance: è una scelta progettuale. AI Act, Constitutional AI e sicurezza integrata: cosa cambia davvero per le aziende."
image: https://blog.quanture.com/hubfs/Imagine%20a%20NEW%20PLAN%20(17).jpg
---
[](https://quanture.com)
- [WE ARE](https://www.quanture.com/we-are/)
- [WE CARE](https://www.quanture.com/we-care/)
- [JOIN US](https://www.quanture.com/join-us/)
- [SUCCESS STORIES](https://www.quanture.com/case-studies/)
- [DOT](https://blog.quanture.com/)
- [MY.QUANTURE](https://www.quanture.com/myquanture/)
- IT Design & Engineering
### [IT Design & Engineering](https://www.quanture.com/it-infrastructure/)
Massimizza l’efficienza e la sicurezza del tuo ecosistema IT.
[Scopri di più](https://www.quanture.com/it-infrastructure/)
[Scopri i nostri IT services](https://www.quanture.com/it-services/)
[Hybrid Infrastructure](https://www.quanture.com/it-infrastructure/hybrid-infrastructure/) - [Infrastructure as a Service](https://www.quanture.com/managed-service/infrastructure-as-a-service/)
- [On Premise | Server & Storage, Iperconvergenza, Virtualizzazione](https://www.quanture.com/it-solutions/on-premises-virtualizzazione-iperconvergenza-server-storage/)
- [Azure Public Cloud](https://www.quanture.com/it-solutions/public-cloud-ms-azure/)
- [ArQive | Storage your data](https://www.quanture.com/managed-service/object-storage-s3/)
- [Infrastructure Assesment](https://www.quanture.com/it-consultancy-services/infrastructure-assesment/)
- [Cloud Readiness Assessment](https://www.quanture.com/it-consultancy-services/cloud-readiness-assessment/)
[Networking](https://www.quanture.com/it-infrastructure/networking/) - [Data Center Networking](https://www.quanture.com/it-solutions/data-center-networking/)
- [Wired e Wireless](https://www.quanture.com/it-solutions/reti-lan-wlan/)
- [WAN e SD-WAN](https://www.quanture.com/it-solutions/sd-wan/)
- [Network Security](https://www.quanture.com/it-solutions/network-security/)
- [Network Assessment](https://www.quanture.com/it-consultancy-services/network-assessment/)
- [Wi-fi Site Survey](https://www.quanture.com/it-consultancy-services/wifi-site-survey/)
[Business Continuity](https://www.quanture.com/it-infrastructure/business-continuity/) - [Data Resiliency](https://www.quanture.com/it-solutions/data-resiliency/)
- [Business Continuity](https://www.quanture.com/it-solutions/business-continuity/)
- [Zero Time – RPO & RTO Assessment](https://www.quanture.com/it-consultancy-services/disaster-recovery-assessment/)
[Monitoraggio delle risorse](https://www.quanture.com/managed-service/it-monitoring/) [Business & Technical Consultancy](https://www.quanture.com/it-consultancy-services/) [Support Services](https://www.quanture.com/support-services/) [Presidio as a Service](https://www.quanture.com/managed-service/presidio-informatico/)
[Scopri di più](https://www.quanture.com/it-infrastructure/)
[Scopri i nostri IT services](https://www.quanture.com/it-services/)
- Smart Productivity
### [Smart Productivity](https://www.quanture.com/smart-productivity/)
Sfrutta appieno le tue risorse, ottimizza i flussi di lavoro e incrementa la produttività.
[Scopri di più](https://www.quanture.com/smart-productivity/)
[Scopri i nostri IT services](https://www.quanture.com/it-services/)
[Collaboration and Communication](https://www.quanture.com/smart-productivity/collaboration-and-communication/) - [Productivity Suite](https://www.quanture.com/it-solutions/productivity-suite/)
- [Enterprise Collaboration](https://www.quanture.com/it-solutions/enterprise-collaboration/)
- [Enterprise Voice](https://www.quanture.com/it-solutions/enterprise-voice/)
- [Data Governance& AI:Copilot Suite](https://www.quanture.com/it-solutions/copilot-ai/)
[Workplace](https://www.quanture.com/smart-productivity/postazioni-lavoro/) - [Mobile Device Management](https://www.quanture.com/it-solutions/mobile-device-management/)
- [Virtual Workplace](https://www.quanture.com/it-solutions/virtual-workplace/)
- [Workplace as a Service](https://www.quanture.com/managed-service/workplace-as-a-service/)
- [E-mail Security](https://www.quanture.com/it-solutions/email-security/)
- [End-Point Security](https://www.quanture.com/it-solutions/endpoint-security/)
[Printing Solutions](https://www.quanture.com/smart-productivity/printing-solutions/) - [Printing Managed Services](https://www.quanture.com/managed-service/managed-print-services/)
[Monitoraggio delle risorse](https://www.quanture.com/managed-service/it-monitoring/) [Business & Technical Consultancy](https://www.quanture.com/it-consultancy-services/) [Support Services](https://www.quanture.com/support-services/) [Presidio as a Service](https://www.quanture.com/managed-service/presidio-informatico/)
[Scopri di più](https://www.quanture.com/smart-productivity/)
[Scopri i nostri IT services](https://www.quanture.com/it-services/)
- Cyber Security
### [Cyber Security](https://www.quanture.com/cyber-security/)
Proteggi i tuoi asset digitali e garantisci la sicurezza dei dati e la continuità operativa della tua azienda.
[Scopri di più](https://www.quanture.com/cyber-security/)
[Scopri i nostri IT services](https://www.quanture.com/it-services/)
[Security Platform](https://quanture.com/cyber-security/security-platform/) - [Network Security](https://www.quanture.com/it-solutions/network-security/)
- [End-Point Security](https://www.quanture.com/it-solutions/endpoint-security/)
- [E-mail Security](https://www.quanture.com/it-solutions/email-security/)
- [Data Resiliency](https://www.quanture.com/it-solutions/data-resiliency/)
- [Digital Identity & Access Security](https://www.quanture.com/it-solutions/iam-security/)
- [Cyber Security Awareness](https://www.quanture.com/it-consultancy-services/cyber-security-awareness/)
- [Active Directory Security Assessment](https://www.quanture.com/it-consultancy-services/active-directory-security-assessment/)
- [M365 Security Hardening](https://www.quanture.com/it-consultancy-services/m365-security-hardening/)
- [Zero Time – RPO & RTO Assessment](https://www.quanture.com/it-consultancy-services/disaster-recovery-assessment/)
[Ethical Hacking](https://www.quanture.com/cyber-security/ethical-hacking/) - [Vulnerability Assessment](https://www.quanture.com/it-consultancy-services/vulnerability-assessment/)
- [Penetration Test](https://www.quanture.com/it-consultancy-services/penetration-test/)
- [Web Application Penetration Test](https://www.quanture.com/it-consultancy-services/wapt/)
- [Mobile Application Penetration Test](https://www.quanture.com/it-consultancy-services/mobile-application-penetration-test/)
- [Wireless Penetration Test](https://www.quanture.com/it-consultancy-services/wireless-penetration-test/)
- [Phising Attack Test](https://www.quanture.com/it-consultancy-services/phishing-attack-test/)
[Cyber Security Managed Services](https://quanture.com/cyber-security/managed-services/) - [Vulnerability Monitoring](https://www.quanture.com/managed-service/vulnerability-monitoring/)
- [Vulnerability Management](https://www.quanture.com/managed-service/vulnerability-management/)
- [Intacto – Backup e Disaster Recovery as a Service](https://www.quanture.com/managed-service/disaster-recovery-as-a-service/)
- [EPQ – Endpoint Protection Quanture](https://www.quanture.com/managed-service/endpoint-protection/)
- [E-mail Security Complete](https://www.quanture.com/managed-service/vulnerability-monitoring/)
[Monitoraggio delle risorse](https://www.quanture.com/managed-service/it-monitoring/) [Business & Technical Consultancy](https://www.quanture.com/it-consultancy-services/) [Support Services](https://www.quanture.com/support-services/) [Presidio as a Service](https://www.quanture.com/managed-service/presidio-informatico/)
[Scopri di più](https://www.quanture.com/cyber-security/)
[Scopri i nostri IT services](https://www.quanture.com/it-services/)
- [Microsoft Advisory Services](https://www.quanture.com/microsoft-advisory-services/)
### [Microsoft Advisory Services](https://www.quanture.com/microsoft-advisory-services/)
Tutto il potenziale del Cloud e della suite M365 al servizio del tuo business.
[Scopri di più](https://www.quanture.com/microsoft-advisory-services/)
[Scopri i nostri IT services](https://www.quanture.com/it-services/)
[Active Directory & Domain Services](https://www.quanture.com/microsoft-advisory-services/active-directory-domain-services/) - [Microsoft Active Directory](https://www.quanture.com/it-solutions/microsoft-active-directory/)
- [Microsoft ENTRA](https://www.quanture.com/it-solutions/microsoft-entra/)
- [Active Directory Security Assessment](https://www.quanture.com/it-consultancy-services/active-directory-security-assessment/)
- [Integrazione e separazione di foreste e domini](https://www.quanture.com/it-solutions/active-directory-integration/)
[Remotizzazione delle postazioni o delle applicazioni](https://quanture.com/microsoft-advisory-services/remotizzazione-desktop/) - Azure Virtual Desktop
[Microsoft Cloud: Infrastructure & Productivity](https://www.quanture.com/microsoft-advisory-services/microsoft-cloud-infrastructure-productivity/) - [Azure Public Cloud](https://www.quanture.com/it-solutions/public-cloud-ms-azure/)
- [Collaboration and Communication](https://www.quanture.com/smart-productivity/collaboration-and-communication/)
- [Data Governance & AI: Copilot Suite](https://www.quanture.com/it-solutions/copilot-ai/)
[SQL Server](https://www.quanture.com/microsoft-advisory-services/server-sql/)
[Microsoft Dev Platform](https://www.quanture.com/development/)
[Business & Technical Consultancy](https://www.quanture.com/it-consultancy-services/) [Support Services](https://www.quanture.com/support-services/) [Presidio as a Service](https://www.quanture.com/managed-service/presidio-informatico/)
[Scopri di più](https://www.quanture.com/microsoft-advisory-services/)
[Scopri i nostri IT services](https://www.quanture.com/it-services/)
- [Dev & Apps](https://www.quanture.com/development/)
# AI sotto controllo: la vera differenza è la governance
04/03/2026
Tag:
[Quanture](https://blog.quanture.com/tag/quanture) [Intelligenza Artificiale](https://blog.quanture.com/tag/intelligenza-artificiale) [Imagine a NEW PLAN](https://blog.quanture.com/tag/imagine-a-new-plan) [Quanture.AI](https://blog.quanture.com/tag/quanture-ai)
Quanti dei sistemi AI attivi nella vostra organizzazione sono stati approvati formalmente da qualcuno? Non installati, non usati ma approvati, con una valutazione del rischio e un responsabile nominato. Per la maggior parte delle aziende, la risposta onesta è: non lo sappiamo con precisione.
In questo numero di Imagine a NEW PLAN esploriamo cosa significa governare l’AI in modo responsabile: tra AI Act, sviluppo etico e integrazione con sicurezza e dati, il punto non è essere compliant sulla carta ma fare scelte migliori e più difendibili nel tempo.
Buona lettura del nuovo articolo della rubrica “Imagine a NEW PLAN”.
---
### **Il problema delle due velocità**
C’è una tensione che molti manager IT riconoscono nella loro quotidianità, anche se raramente la nominano in questi termini: **la tecnologia avanza più velocemente della capacità di comprenderla e governarla.**
Il filosofo Luciano Floridi chiama questo squilibrio **“il problema delle due velocità”**: da un lato un’accelerazione tecnologica senza precedenti, dall’altro una capacità di comprensione e regolazione che arranca, priva di un equilibrio stabile. È una descrizione che suona familiare a chiunque abbia provato a tenere il passo con l’adozione di strumenti AI in azienda negli ultimi due anni.
#### **L’AI è già dentro i processi, spesso senza un mandato**
Con l’intelligenza artificiale questa tensione ha assunto una dimensione diversa: l’AI non è uno strumento passivo che aspetta di essere usato, è un sistema che agisce, elabora e produce output in modo continuo, spesso prima che qualcuno abbia deciso se e come farlo.
- Microsoft Copilot sintetizza report e redige bozze.
- Assistenti integrati nei CRM classificano i lead e suggeriscono le prossime azioni commerciali.
- Automazioni elaborano dati operativi prima ancora che un manager li revisioni.
Nessuno di questi strumenti sembra pericoloso preso singolarmente. Ma tutti stanno influenzando decisioni e nella maggior parte delle organizzazioni, nessuno ha ancora formalizzato di cosa rispondono e a chi.
La metafora più utile è quella di un consulente esterno molto competente che lavora senza mandato scritto: produce risultati, li inserisce nei processi, e finché tutto va bene nessuno fa domande. Il problema emerge quando qualcosa va storto e a quel punto la domanda **“chi ha approvato questo?”** non trova risposta.
---
### **L’AI Act: una struttura di domande, non di divieti**
L’[AI Act](https://www.linkedin.com/pulse/ai-act-2026-la-preparazione-delle-aziende-%C3%A8-iniziata-jtbdf) è entrato in vigore nell’agosto 2024, con le prime misure operative da febbraio 2025. Il suo impianto è **basato sul rischio:** **classifica i sistemi AI in base al livello di impatto sulle persone** e chiede alle organizzazioni di comportarsi di conseguenza.
Il valore reale non sta nella lista di divieti, ma nel fatto che la norma obbliga a **strutturare un ragionamento** che molte organizzazioni hanno finora evitato. Le domande che ogni responsabile IT dovrebbe già porsi prima di integrare un modello AI in un processo critico:
- Chi ha validato questo modello e con quale criterio?
- Su quali dati è stato addestrato e con quale qualità?
- Cosa succede se produce un output errato? Chi se ne accorge e in quanto tempo?
- C’è qualcuno in grado di spiegare perché il sistema ha preso una certa decisione?
Sono domande di governance prima ancora che di compliance. La compliance chiede di dimostrare che si rispettano le regole; la governance chiede di dimostrare che si è in grado di rispondere di quello che i propri sistemi fanno. Costruire questa capacità prima che arrivi una verifica esterna è già una scelta strategica.
> Le organizzazioni che si limitano ad adeguarsi formalmente rischiano di trovarsi, tra qualche anno, nella stessa posizione in cui si trovano oggi molte aziende sulla sicurezza informatica: conformi sulla carta, fragili nella sostanza.
| AI Act — I quattro livelli di rischio | | |
| --- | --- | --- |
| RISCHIO INACCETTABILE | Vietato per legge | Social scoring, riconoscimento emotivo sul lavoro, scraping biometrico |
| ALTO RISCHIO | Obbligo di conformità, documentazione, supervisione umana | Sistemi HR, scoring creditizio, infrastrutture critiche, dispositivi medici |
| RISCHIO LIMITATO | Obblighi di trasparenza verso l’utente | Chatbot, deepfake, sistemi di raccomandazione |
| RISCHIO MINIMO | Nessun obbligo specifico aggiuntivo | Filtri spam, AI nei videogiochi, automazione a basso impatto |
*Fonte: Regolamento UE 2024/1689 . AI Act | In vigore da agosto 2024, misure operative da febbraio 2025*
---
### **Governance costituzionale: l’etica come architettura**
Nel dibattito internazionale sulla governance dell’AI si sta affermando un approccio che va oltre i tradizionali framework di Responsible AI. Si chiama **Constitutional AI (CAI)** e si basa su un’idea semplice ma radicale: invece di definire linee guida generali di comportamento etico, **si incorporano principi gerarchici direttamente nel processo di sviluppo del modello**, con una priorità esplicita e non negoziabile. Safety prima di tutto, poi etica, poi conformità alle regole, poi utilità per l’utente. In caso di conflitto tra questi livelli, vince sempre quello più in alto.
È un approccio che si distingue nettamente dai framework policy-based che definiscono principi generali fairness, privacy, accountability, trasparenza, senza però fissare una gerarchia vincolante tra di essi. La differenza non è marginale: un principio etico senza priorità definita lascia spazio all’interpretazione; una gerarchia costituzionale no. Quando i principi entrano in conflitto - e nell’AI ad alto impatto succede spesso - sapere quale prevale è esattamente ciò che rende una governance difendibile.
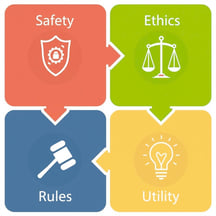Il punto che interessa le organizzazioni non è quale modello adottare, **ma cosa questo approccio suggerisce per la propria governance interna.**
La gerarchia safety → etica → regole → utilità è un framework direttamente trasferibile alle policy aziendali sull’AI: definire, prima ancora di scegliere tecnologie e fornitori, in quale ordine si risponde quando le priorità si contraddicono.
> Quale fornitore scegliere e quale soluzione integrare diventano domande derivate da una scelta più fondamentale: quali principi guideranno il comportamento dei sistemi AI che entreranno nei processi decisionali dell’azienda?
In questo senso, valutare un fornitore di AI non significa solo confrontare prestazioni e costi, ma verificare con quale trasparenza rende accessibili i propri principi di sviluppo, come gestisce la supervisione umana e come comunica gli aggiornamenti al modello nel tempo. Sono domande che si applicano a qualunque soluzione, indipendentemente dal vendor, e che orientano scelte più solide e più difendibili di fronte a stakeholder, regolatori e, prima di tutto, ai propri processi interni.
---
### **Dati, sicurezza e AI: un sistema, non tre cantieri**
L’errore più comune è trattare **sicurezza, dati e intelligenza artificiale** come tre progetti separati. Nella pratica questi elementi non sono separabili: un punto debole in uno si propaga negli altri con una velocità che i silos organizzativi non riescono a contenere.
La [data observability](https://blog.quanture.com/data-observability-come-monitorare-lo-stato-di-salute-dei-dati) - la capacità di monitorare qualità, coerenza e tracciabilità dei dati lungo tutto il loro ciclo di vita - è la condizione minima per affermare in modo difendibile che i propri sistemi AI lavorano su basi solide. Senza di essa, qualunque discorso su governance o etica rimane teorico.
> La supervisione umana che l’AI Act chiede è possibile solo se l’infrastruttura sottostante è monitorata, le vulnerabilità sono gestite in modo proattivo e i dati sono tracciati con rigore. Non si aggiunge uno strato di controllo sopra l’AI: si costruiscono le condizioni perché il controllo sia possibile.
Nei progetti che realizziamo con la nostra realtà Quanture.AI - che sviluppa progettualità custom basate su AI generativa, Machine Learning e Advanced Data Analytics - questo approccio integrato non è un’aggiunta: è il metodo. La roadmap strategica che accompagniamo i clienti a costruire parte sempre dai presupposti infrastrutturali:
- Gap Analysis NIS2 e analisi della postura di sicurezza
- Vulnerability Management continuo
- Hardening Active Directory ed Entra ID
- Governance e tracciabilità dei dati prima dell’integrazione AI
Non sono servizi accessori rispetto a un progetto AI: sono le fondamenta senza le quali molti progetti AI diventano un rischio gestito male.
| Il sistema integrato: AI, Dati, Sicurezza | | |
| --- | --- | --- |
| **DATI** *Qualità & osservabilità* | **AI** *Modelli & governance* | **SICUREZZA** *Infrastruttura & identità* |
| - Data observability continua - Tracciabilità del ciclo di vita - Qualità validata prima dell’AI - Pipeline documentate | - Principi etici architetturali - Supervisione umana strutturata - Output monitorati e tracciabili - Due diligence sul fornitore | - Vulnerability Management - Hardening AD ed Entra ID - Patching orchestrato - Gap Analysis NIS2 |
| Un punto debole in uno si propaga negli altri. Progettare il sistema in modo integrato è la vera governance dell’AI. | | |
---
### **Governare l’AI è una scelta di progetto**
Immaginare un nuovo piano, nel contesto dell’AI, non significa scrivere una policy o nominare un responsabile. Significa decidere che l’intelligenza artificiale non è qualcosa che si adotta e poi si gestisce, ma qualcosa che si progetta con consapevolezza nei dati che la alimentano, nell’infrastruttura su cui opera, nei principi che ne vincolano il comportamento.
La regolazione europea, il dibattito internazionale sulla governance costituzionale dell’AI, la crescente attenzione a data observability e security by design, sono tutti segnali che convergono nella stessa direzione.
Le organizzazioni che sapranno leggerli non come adempimenti da gestire in sequenza, ma come un’opportunità per costruire un modello decisionale più solido, saranno quelle meglio posizionate non solo rispetto alla compliance, ma rispetto alla qualità delle decisioni che l’AI le aiuterà a prendere.
---
Ti aspettiamo il mese prossimo con un nuovo numero di Imagine a NEW PLAN dove parleremo di responsabilità estesa e supply chain.
Condividilo su: [](http://www.facebook.com/share.php?u=https%3A%2F%2Fblog.quanture.com%2Fai-sotto-controllo-la-vera-differenza-%C3%A8-la-governance%3Futm_medium%3Dsocial%26utm_source%3Dfacebook) [](https://twitter.com/intent/tweet?original_referer=https%3A%2F%2Fblog.quanture.com%2Fai-sotto-controllo-la-vera-differenza-%C3%A8-la-governance%3Futm_medium%3Dsocial%26utm_source%3Dtwitter&url=https%3A%2F%2Fblog.quanture.com%2Fai-sotto-controllo-la-vera-differenza-%C3%A8-la-governance%3Futm_medium%3Dsocial%26utm_source%3Dtwitter&source=tweetbutton&text=) [](http://www.linkedin.com/shareArticle?mini=true&url=https%3A%2F%2Fblog.quanture.com%2Fai-sotto-controllo-la-vera-differenza-%C3%A8-la-governance%3Futm_medium%3Dsocial%26utm_source%3Dlinkedin) [](mailto:?subject=Consulta%20https%3A%2F%2Fblog.quanture.com%2Fai-sotto-controllo-la-vera-differenza-%C3%A8-la-governance%3Futm_medium%3Dsocial%26utm_source%3Demail%20&body=Consulta%20https%3A%2F%2Fblog.quanture.com%2Fai-sotto-controllo-la-vera-differenza-%C3%A8-la-governance%3Futm_medium%3Dsocial%26utm_source%3Demail)
Topic: [Quanture](https://blog.quanture.com/tag/quanture), [Intelligenza Artificiale](https://blog.quanture.com/tag/intelligenza-artificiale), [Imagine a NEW PLAN](https://blog.quanture.com/tag/imagine-a-new-plan), [Quanture.AI](https://blog.quanture.com/tag/quanture-ai)
## Post Correlati
[La tecnologia scelta con responsabilità: il nuovo report di sostenibilità](https://blog.quanture.com/la-tecnologia-scelta-con-responsabilità-il-report-esg)
16 luglio 2026
[Agent Enterprise: l’architettura strategica di HPE per l’era dell’AI](https://blog.quanture.com/parliamo-di-hpe-discover-2026)
30 giugno 2026
[Cosa tiene fermo un sistema che ha smesso di evolvere?](https://blog.quanture.com/cosa-tiene-fermo-un-sistema-che-ha-smesso-di-evolvere)
06 maggio 2026
## Iscriviti alla Newsletter
## Post più letti
##### [Crisi della RAM: perché i prezzi stanno esplodendo](https://blog.quanture.com/crisi-della-ram)
[News](https://blog.quanture.com/tag/news) - 17/02/2026
##### [Copilot use case: 7 esempi per aumentare la produttività aziendale](https://blog.quanture.com/copilot-use-case-per-aumentare-la-produttivit%C3%A0)
[Microsoft,](https://blog.quanture.com/tag/microsoft) [Intelligenza Artificiale,](https://blog.quanture.com/tag/intelligenza-artificiale) [Quanture.AI](https://blog.quanture.com/tag/quanture-ai) - 09/09/2026
##### [Patch Management, da anello debole a leva per sicurezza e compliance](https://blog.quanture.com/patch-management-da-anello-debole-a-leva-per-sicurezza-e-compliance)
[Cyber Security,](https://blog.quanture.com/tag/cyber-security) [Compliance](https://blog.quanture.com/tag/compliance) - 05/11/2025
## TOPIC
[Cyber Security (65)](https://blog.quanture.com/tag/cyber-security) [Quanture (43)](https://blog.quanture.com/tag/quanture) [Servizi Informatici (36)](https://blog.quanture.com/tag/servizi-informatici) [Cloud (33)](https://blog.quanture.com/tag/cloud) [Microsoft (31)](https://blog.quanture.com/tag/microsoft) [HPE (30)](https://blog.quanture.com/tag/hpe) [Data Storage (29)](https://blog.quanture.com/tag/data-storage) [Business Continuity (28)](https://blog.quanture.com/tag/business-continuity) [Collaboration (24)](https://blog.quanture.com/tag/collaboration) [Microsoft365 (23)](https://blog.quanture.com/tag/microsoft365) [Disaster Recovery (20)](https://blog.quanture.com/tag/disaster-recovery) [Imagine a NEW PLAN (20)](https://blog.quanture.com/tag/imagine-a-new-plan) [Intelligenza Artificiale (17)](https://blog.quanture.com/tag/intelligenza-artificiale) [Virtualizzazione (17)](https://blog.quanture.com/tag/virtualizzazione) [Sustainability (14)](https://blog.quanture.com/tag/sustainability) [Consulting Service (12)](https://blog.quanture.com/tag/consulting-service) [Iperconvergenza (12)](https://blog.quanture.com/tag/iperconvergenza) [Managed Service (10)](https://blog.quanture.com/tag/managed-service) [Compliance (9)](https://blog.quanture.com/tag/compliance) [Quanture.AI (9)](https://blog.quanture.com/tag/quanture-ai) [Ransomware (9)](https://blog.quanture.com/tag/ransomware) [Smart Working aziendale (9)](https://blog.quanture.com/tag/smart-working-aziendale) [Backup aziendale (8)](https://blog.quanture.com/tag/backup-aziendale) [Data Governance (8)](https://blog.quanture.com/tag/data-governance) [Citrix (7)](https://blog.quanture.com/tag/citrix) [Communication (5)](https://blog.quanture.com/tag/communication) [Ethical hacking (5)](https://blog.quanture.com/tag/ethical-hacking) [GDPR (4)](https://blog.quanture.com/tag/gdpr) [HP (4)](https://blog.quanture.com/tag/hp) [Azure Virtual Desktop (3)](https://blog.quanture.com/tag/azure-virtual-desktop) [News (3)](https://blog.quanture.com/tag/news) [Windows 365 (3)](https://blog.quanture.com/tag/windows-365) [Digital Identity (2)](https://blog.quanture.com/tag/digital-identity) [Windows Virtual Desktop (2)](https://blog.quanture.com/tag/windows-virtual-desktop) [CSP (1)](https://blog.quanture.com/tag/csp) [Infrastruttura IT (1)](https://blog.quanture.com/tag/infrastruttura-it) [OpenLicense (1)](https://blog.quanture.com/tag/openlicense) [RPO (1)](https://blog.quanture.com/tag/rpo) [VMware (1)](https://blog.quanture.com/tag/vmware) [Windows11 (1)](https://blog.quanture.com/tag/windows11)

**QUANTURE HQ**
Via delle Radici, 309-315
41043 Formigine (Modena)
Ph. +39 059 557530
**[info@quanture.com](mailto:info@quanture.com)**
Contacts Newsletter
/ AREAS
[IT Design & Engineering](https://www.quanture.com/it-infrastructure/) [Smart Productivity](https://www.quanture.com/smart-productivity/) [Cyber security](https://www.quanture.com/cyber-security/) [Microsoft Advisory Services](https://www.quanture.com/microsoft-advisory-services/) [Dev & Apps](https://www.quanture.com/development/)
/ ABOUT
[We are](https://www.quanture.com/we-are/) [We care](https://www.quanture.com/we-care/) [Join us](https://www.quanture.com/join-us/) [Success stories](https://www.quanture.com/case-studies/) [DOT](https://blog.quanture.com/) [My.Quanture](https://www.quanture.com/myquanture/)
/ TOPIC

[Cyber security](https://blog.quanture.com/tag/cyber-security), [Microsoft](https://blog.quanture.com/tag/microsoft), [Cloud](https://blog.quanture.com/tag/cloud), [Data Storage](https://blog.quanture.com/tag/data-storage), [Business Continuity](https://blog.quanture.com/tag/business-continuity), [HPE](https://blog.quanture.com/tag/hpe), [Servizi Informatici](https://blog.quanture.com/tag/servizi-informatici), [Collaboration](https://blog.quanture.com/tag/collaboration), [Disaster Recovery](https://blog.quanture.com/tag/disaster-recovery), [Virtualizzazione](https://blog.quanture.com/tag/virtualizzazione), [Quanture](https://blog.quanture.com/tag/quanture),
[Iperconvergenza](https://blog.quanture.com/tag/iperconvergenza), [Ransomware](https://blog.quanture.com/tag/ransomware), [Smart Working aziendale](https://blog.quanture.com/tag/smart-working-aziendale), [Citrix](https://blog.quanture.com/tag/citrix), [Backup aziendale](https://blog.quanture.com/tag/backup-aziendale), [Ethical hacking](https://blog.quanture.com/tag/ethical-hacking), [HP](https://blog.quanture.com/tag/hp), [GDPR](https://blog.quanture.com/tag/gdpr), [Microsoft365](https://blog.quanture.com/tag/microsoft365), [Windows 365](https://blog.quanture.com/tag/windows-365), [Azure Virtual Desktop,](https://blog.quanture.com/tag/azure-virtual-desktop) [Sustainability](https://blog.quanture.com/tag/sustainability), [Windows Virtual Desktop](https://blog.quanture.com/tag/windows-virtual-desktop), [CSP](https://blog.quanture.com/tag/csp), [OpenLicense](https://blog.quanture.com/tag/openlicense), [VMware](https://blog.quanture.com/tag/vmware), [Windows11](https://blog.quanture.com/tag/windows11)

Quanture è azienda certificata UNI EN ISO 9001:2015 n° 50 100 13264 Rev.005
© QUANTURE P. IVA 03317290363 | [PRIVACY POLICY](https://quanture.com/privacy-policy-quanture/) – [COOKIE POLICY](https://www.iubenda.com/privacy-policy/84662247/cookie-policy) - [WHISTLEBLOWING](https://quanture.com/whistleblowing-quanture/)
```json
{
"@context" : "https://schema.org",
"@type" : "BlogPosting",
"author" : {
"@type" : "Person",
"name" : "Quanture S.p.A.",
"url" : "https://blog.quanture.com/author/quanture-s-p-a-"
},
"dateModified" : "2026-06-03T13:25:12.983Z",
"datePublished" : "2026-03-04T17:00:00.000Z",
"headline" : "AI sotto controllo: la vera differenza è la governance",
"image" : [ "https://blog.quanture.com/hubfs/Imagine%20a%20NEW%20PLAN%20(17).jpg" ],
"mainEntityOfPage" : {
"@id" : "https://blog.quanture.com/ai-sotto-controllo-la-vera-differenza-è-la-governance",
"@type" : "WebPage"
},
"publisher" : {
"@type" : "Organization",
"logo" : {
"@type" : "ImageObject",
"url" : "https://blog.quanture.com/hubfs/QUANTURE_LOGO_PAYOFF_POSITIVO_PRIMARIO-1.png"
},
"name" : "Quanture S.p.A."
}
}
```
```json
{
"@context" : "https://schema.org",
"@type" : "Article",
"about" : {
"@type" : "Thing",
"name" : "Quanture"
},
"articleBody" : "Quanti dei sistemi AI attivi nella vostra organizzazione sono stati approvati formalmente da qualcuno? Non installati, non usati ma approvati, con una valutazione del rischio e un responsabile nominato. Per la maggior parte delle aziende, la risposta onesta è: non lo sappiamo con precisione. In questo numero di Imagine a NEW PLAN esploriamo cosa significa governare l’AI in modo responsabile: tra AI Act, sviluppo etico e integrazione con sicurezza e dati, il punto non è essere compliant sulla carta ma fare scelte migliori e più difendibili nel tempo. Buona lettura del nuovo articolo della rubrica “Imagine a NEW PLAN”. Il problema delle due velocità C’è una tensione che molti manager IT riconoscono nella loro quotidianità, anche se raramente la nominano in questi termini: la tecnologia avanza più velocemente della capacità di comprenderla e governarla. Il filosofo Luciano Floridi chiama questo squilibrio “il problema delle due velocità”: da un lato un’accelerazione tecnologica senza precedenti, dall’altro una capacità di comprensione e regolazione che arranca, priva di un equilibrio stabile. È una descrizione che suona familiare a chiunque abbia provato a tenere il passo con l’adozione di strumenti AI in azienda negli ultimi due anni. L’AI è già dentro i processi, spesso senza un mandato Con l’intelligenza artificiale questa tensione ha assunto una dimensione diversa: l’AI non è uno strumento passivo che aspetta di essere usato, è un sistema che agisce, elabora e produce output in modo continuo, spesso prima che qualcuno abbia deciso se e come farlo. Microsoft Copilot sintetizza report e redige bozze. Assistenti integrati nei CRM classificano i lead e suggeriscono le prossime azioni commerciali. Automazioni elaborano dati operativi prima ancora che un manager li revisioni. Nessuno di questi strumenti sembra pericoloso preso singolarmente. Ma tutti stanno influenzando decisioni e nella maggior parte delle organizzazioni, nessuno ha ancora formalizzato di cosa rispondono e a chi. La metafora più utile è quella di un consulente esterno molto competente che lavora senza mandato scritto: produce risultati, li inserisce nei processi, e finché tutto va bene nessuno fa domande. Il problema emerge quando qualcosa va storto e a quel punto la domanda “chi ha approvato questo?” non trova risposta. L’AI Act: una struttura di domande, non di divieti L’AI Act è entrato in vigore nell’agosto 2024, con le prime misure operative da febbraio 2025. Il suo impianto è basato sul rischio: classifica i sistemi AI in base al livello di impatto sulle persone e chiede alle organizzazioni di comportarsi di conseguenza. Il valore reale non sta nella lista di divieti, ma nel fatto che la norma obbliga a strutturare un ragionamento che molte organizzazioni hanno finora evitato. Le domande che ogni responsabile IT dovrebbe già porsi prima di integrare un modello AI in un processo critico: Chi ha validato questo modello e con quale criterio? Su quali dati è stato addestrato e con quale qualità? Cosa succede se produce un output errato? Chi se ne accorge e in quanto tempo? C’è qualcuno in grado di spiegare perché il sistema ha preso una certa decisione? Sono domande di governance prima ancora che di compliance. La compliance chiede di dimostrare che si rispettano le regole; la governance chiede di dimostrare che si è in grado di rispondere di quello che i propri sistemi fanno. Costruire questa capacità prima che arrivi una verifica esterna è già una scelta strategica. Le organizzazioni che si limitano ad adeguarsi formalmente rischiano di trovarsi, tra qualche anno, nella stessa posizione in cui si trovano oggi molte aziende sulla sicurezza informatica: conformi sulla carta, fragili nella sostanza. AI Act — I quattro livelli di rischio RISCHIO INACCETTABILE Vietato per legge Social scoring, riconoscimento emotivo sul lavoro, scraping biometrico ALTO RISCHIO Obbligo di conformità, documentazione, supervisione umana Sistemi HR, scoring creditizio, infrastrutture critiche, dispositivi medici RISCHIO LIMITATO Obblighi di trasparenza verso l’utente Chatbot, deepfake, sistemi di raccomandazione RISCHIO MINIMO Nessun obbligo specifico aggiuntivo Filtri spam, AI nei videogiochi, automazione a basso impatto Fonte: Regolamento UE 2024/1689 . AI Act | In vigore da agosto 2024, misure operative da febbraio 2025 Governance costituzionale: l’etica come architettura Nel dibattito internazionale sulla governance dell’AI si sta affermando un approccio che va oltre i tradizionali framework di Responsible AI. Si chiama Constitutional AI (CAI) e si basa su un’idea semplice ma radicale: invece di definire linee guida generali di comportamento etico, si incorporano principi gerarchici direttamente nel processo di sviluppo del modello, con una priorità esplicita e non negoziabile. Safety prima di tutto, poi etica, poi conformità alle regole, poi utilità per l’utente. In caso di conflitto tra questi livelli, vince sempre quello più in alto. È un approccio che si distingue nettamente dai framework policy-based che definiscono principi generali fairness, privacy, accountability, trasparenza, senza però fissare una gerarchia vincolante tra di essi. La differenza non è marginale: un principio etico senza priorità definita lascia spazio all’interpretazione; una gerarchia costituzionale no. Quando i principi entrano in conflitto - e nell’AI ad alto impatto succede spesso - sapere quale prevale è esattamente ciò che rende una governance difendibile. Il punto che interessa le organizzazioni non è quale modello adottare, ma cosa questo approccio suggerisce per la propria governance interna. La gerarchia safety → etica → regole → utilità è un framework direttamente trasferibile alle policy aziendali sull’AI: definire, prima ancora di scegliere tecnologie e fornitori, in quale ordine si risponde quando le priorità si contraddicono. Quale fornitore scegliere e quale soluzione integrare diventano domande derivate da una scelta più fondamentale: quali principi guideranno il comportamento dei sistemi AI che entreranno nei processi decisionali dell’azienda? In questo senso, valutare un fornitore di AI non significa solo confrontare prestazioni e costi, ma verificare con quale trasparenza rende accessibili i propri principi di sviluppo, come gestisce la supervisione umana e come comunica gli aggiornamenti al modello nel tempo. Sono domande che si applicano a qualunque soluzione, indipendentemente dal vendor, e che orientano scelte più solide e più difendibili di fronte a stakeholder, regolatori e, prima di tutto, ai propri processi interni. Dati, sicurezza e AI: un sistema, non tre cantieri L’errore più comune è trattare sicurezza, dati e intelligenza artificiale come tre progetti separati. Nella pratica questi elementi non sono separabili: un punto debole in uno si propaga negli altri con una velocità che i silos organizzativi non riescono a contenere. La data observability - la capacità di monitorare qualità, coerenza e tracciabilità dei dati lungo tutto il loro ciclo di vita - è la condizione minima per affermare in modo difendibile che i propri sistemi AI lavorano su basi solide. Senza di essa, qualunque discorso su governance o etica rimane teorico. La supervisione umana che l’AI Act chiede è possibile solo se l’infrastruttura sottostante è monitorata, le vulnerabilità sono gestite in modo proattivo e i dati sono tracciati con rigore. Non si aggiunge uno strato di controllo sopra l’AI: si costruiscono le condizioni perché il controllo sia possibile. Nei progetti che realizziamo con la nostra realtà Quanture.AI - che sviluppa progettualità custom basate su AI generativa, Machine Learning e Advanced Data Analytics - questo approccio integrato non è un’aggiunta: è il metodo. La roadmap strategica che accompagniamo i clienti a costruire parte sempre dai presupposti infrastrutturali: Gap Analysis NIS2 e analisi della postura di sicurezza Vulnerability Management continuo Hardening Active Directory ed Entra ID Governance e tracciabilità dei dati prima dell’integrazione AI Non sono servizi accessori rispetto a un progetto AI: sono le fondamenta senza le quali molti progetti AI diventano un rischio gestito male. Il sistema integrato: AI, Dati, Sicurezza DATI Qualità & osservabilità AI Modelli & governance SICUREZZA Infrastruttura & identità Data observability continua Tracciabilità del ciclo di vita Qualità validata prima dell’AI Pipeline documentate Principi etici architetturali Supervisione umana strutturata Output monitorati e tracciabili Due diligence sul fornitore Vulnerability Management Hardening AD ed Entra ID Patching orchestrato Gap Analysis NIS2 Un punto debole in uno si propaga negli altri. Progettare il sistema in modo integrato è la vera governance dell’AI. Governare l’AI è una scelta di progetto Immaginare un nuovo piano, nel contesto dell’AI, non significa scrivere una policy o nominare un responsabile. Significa decidere che l’intelligenza artificiale non è qualcosa che si adotta e poi si gestisce, ma qualcosa che si progetta con consapevolezza nei dati che la alimentano, nell’infrastruttura su cui opera, nei principi che ne vincolano il comportamento. La regolazione europea, il dibattito internazionale sulla governance costituzionale dell’AI, la crescente attenzione a data observability e security by design, sono tutti segnali che convergono nella stessa direzione. Le organizzazioni che sapranno leggerli non come adempimenti da gestire in sequenza, ma come un’opportunità per costruire un modello decisionale più solido, saranno quelle meglio posizionate non solo rispetto alla compliance, ma rispetto alla qualità delle decisioni che l’AI le aiuterà a prendere. Ti aspettiamo il mese prossimo con un nuovo numero di Imagine a NEW PLAN dove parleremo di responsabilità estesa e supply chain.",
"author" : {
"@type" : "Person",
"name" : "Quanture S.p.A.",
"sameAs" : [ "https://www.linkedin.com/company/quanture-it-consulting/posts/" ],
"url" : "https://blog.quanture.com/author/quanture-s-p-a-"
},
"dateModified" : "1780493112987",
"datePublished" : "2026-03-04 17:00:00",
"description" : "Governare l'AI non è compliance: è una scelta progettuale. AI Act, Constitutional AI e sicurezza integrata: cosa cambia davvero per le aziende.",
"editor" : {
"@type" : "Person",
"name" : "Quanture S.p.A."
},
"headline" : "AI sotto controllo: la vera differenza è la governance",
"image" : {
"@type" : "ImageObject",
"height" : 675,
"url" : "https://content.quanture.com/hubfs/Imagine%20a%20NEW%20PLAN%20%2817%29.jpg",
"width" : 1200
},
"inLanguage" : "it-IT",
"isAccessibleForFree" : true,
"mainEntityOfPage" : {
"@id" : "https://blog.quanture.com/ai-sotto-controllo-la-vera-differenza-è-la-governance",
"@type" : "WebPage"
},
"publisher" : {
"@type" : "Organization",
"logo" : {
"@type" : "ImageObject",
"url" : "https://content.quanture.com/hubfs/QUANTURE_LOGO_PAYOFF_POSITIVO_PRIMARIO-1.png"
},
"name" : "Il Blog",
"sameAs" : [ "https://www.linkedin.com/company/quanture-it-consulting/posts/" ]
},
"url" : "https://blog.quanture.com/ai-sotto-controllo-la-vera-differenza-è-la-governance",
"wordCount" : 1495
}
```